Perangkat Android, yang terkenal karena keserbagunaannya dan kemudahan penggunaannya, belakangan ini menjadi sorotan karena sebuah fitur yang kurang diinginkan—malware yang sudah terpasang sebelumnya.
Artikel ini mengupas kenyataan yang mengkhawatirkan bahwa jutaan TV dan ponsel Android berpotensi sudah dilengkapi dengan malware yang sudah terpasang sebelumnya, sekaligus menjelaskan risiko yang terkait, cara mengidentifikasi ancaman tersebut, serta langkah-langkah yang dapat Anda ambil untuk mengamankan perangkat Anda.
Apa itu malware bawaan?
Malware bawaan, sebagaimana namanya, adalah perangkat lunak berbahaya yang sudah terpasang di perangkat sejak pertama kali dikeluarkan dari kemasannya. Jenis malware ini sangat berbahaya karena dapat menghindari proses pengunduhan dan pemasangan biasa yang biasanya memicu peringatan dari perangkat lunak keamanan. Pada perangkat Android TV dan ponsel, malware ini bisa berupa bot klik iklan hingga perangkat lunak yang lebih berbahaya yang dapat mencuri informasi pribadi atau bahkan mengambil alih kendali perangkat Anda.
Laporan terbaru menunjukkan bahwa berpotensi jutaan perangkat Android TV dan ponsel sudah dilengkapi dengan malware yang terpasang sebelumnya. Menurut studi yang dilakukan oleh perusahaan keamanan siber Trend Micro, sebanyak 8,9 juta ponsel dan sejumlah TV Android yang tidak disebutkan jumlahnya mungkin terpengaruh. Angka yang mengkhawatirkan ini menyoroti skala masalah dan risiko potensial bagi pengguna yang tidak curiga.
Bagaimana malware bisa terpasang secara bawaan?
Mungkin ada yang bertanya-tanya bagaimana malware bisa terpasang secara bawaan di sebuah perangkat. Berikut adalah beberapa skenario yang paling mungkin terjadi untuk memahami hal ini.
- Keterlibatan Pihak Ketiga - Menurut laporan dari perusahaan keamanan siber Trend Micro, pemasangan malware pada perangkat Android dapat terjadi ketika produsen perangkat Android mempekerjakan pihak ketiga untuk meningkatkan citra sistem standar. Pihak ketiga ini mungkin memiliki niat jahat atau langkah-langkah keamanan yang tidak memadai, sehingga menyebabkan pemasangan malware. (csoonline.com)
- Tindakan Keamanan yang Terkompromi - Dalam beberapa kasus, tindakan keamanan di tingkat pabrik mungkin terkompromi, sehingga memungkinkan malware diinstal pada perangkat. Hal ini bisa disebabkan oleh kurangnya protokol keamanan yang tepat atau penggunaan perangkat lunak yang sudah usang atau tidak aman.
- Produsen yang Tidak Bertanggung Jawab - Beberapa produsen mungkin dengan sengaja menginstal malware pada perangkat mereka untuk mendapatkan keuntungan cepat. Malware ini sering kali menghasilkan pendapatan melalui klik iklan atau pencurian data.
- Perangkat Murah - Perangkat Android murah tampaknya sangat rentan terhadap malware yang sudah terinstal sebelumnya. Perangkat ini sering kali memiliki langkah-langkah keamanan yang lemah dan menggunakan toko aplikasi pihak ketiga, yang lebih mungkin menjadi tempat beredarnya aplikasi berbahaya. (pcmag.com)
- Aplikasi yang Sudah Terpasang - Beberapa malware mungkin sudah terpasang dalam bentuk aplikasi yang tampak sah. Aplikasi-aplikasi ini sering kali memiliki izin yang berlebihan dan dapat melakukan berbagai aktivitas berbahaya, mulai dari menampilkan iklan yang mengganggu hingga mencuri data pribadi. (avast.com)
2023: Laporan tentang Malware yang Sudah Terpasang di Aplikasi “Tak Berbahaya”
Menurut laporan dari Bleeping Computer, para penjahat siber diketahui mematok tarif hingga $5.000 untuk menyisipkan malware ke dalam sebuah aplikasi di Google Play. Hal ini menunjukkan bahwa pemasangan malware secara bawaan dapat menjadi bisnis yang menguntungkan bagi para penjahat siber, yang semakin menekankan perlunya langkah-langkah keamanan yang ketat.
Ulasan Januari 2023 dari Dr. Web mengenai aktivitas virus pada perangkat seluler menyoroti peningkatan aktivitas trojan adware, dengan keluarga trojan Android.HiddenAds yang sangat marak. Trojan ini sering didistribusikan sebagai aplikasi populer dan tidak berbahaya, tetapi setelah diinstal, mereka dapat menampilkan iklan yang mengganggu dan secara signifikan memperlambat kinerja perangkat.
Sebuah laporan Malwarebytes juga menunjukkan bahwa malware merupakan ancaman yang jauh lebih besar bagi perangkat Android dibandingkan perangkat iOS. Malware pada perangkat Android hadir dalam berbagai bentuk, termasuk adware, ransomware, dan trojan yang menyamar sebagai aplikasi yang tampak tidak berbahaya. Aplikasi berbahaya ini dapat mencuri data pribadi dan keuangan serta membuka pintu masuk permanen ke dalam smartphone, sehingga menimbulkan ancaman yang signifikan bagi bisnis.
Laporan-laporan ini menegaskan fakta bahwa malware yang sudah terpasang sebelumnya merupakan masalah serius yang perlu ditangani. Ini bukan hanya soal perangkat yang Anda beli; tetapi juga soal aplikasi yang Anda instal dan langkah-langkah keamanan yang Anda ambil untuk melindungi perangkat Anda.
Berikut adalah beberapa aplikasi yang terpengaruh oleh malware Goldoson pada April 2023 (berikut adalah daftar lengkapnya):
• L.POINT with L.PAY - 10 juta unduhan
• Swipe Brick Breaker - 10 juta unduhan
• Money Manager Expense & Budget - 10 juta unduhan
• GOM Player - 5 juta unduhan
• LIVE Score, Real-Time Score - 5 juta unduhan
• Pikicast - 5 juta unduhan
• Compass 9: Smart Compass - 1 juta unduhan
• GOM Audio - Musik, Sinkronisasi Lirik - 1 juta unduhan
• LOTTE WORLD Magicpass - 1 juta unduhan
• Bounce Brick Breaker - 1 juta unduhan
• Infinite Slice - 1 juta unduhan
• SomNote - Aplikasi catatan yang indah - 1 juta unduhan
• Korea Subway Info: Metroid - 1 juta unduhan
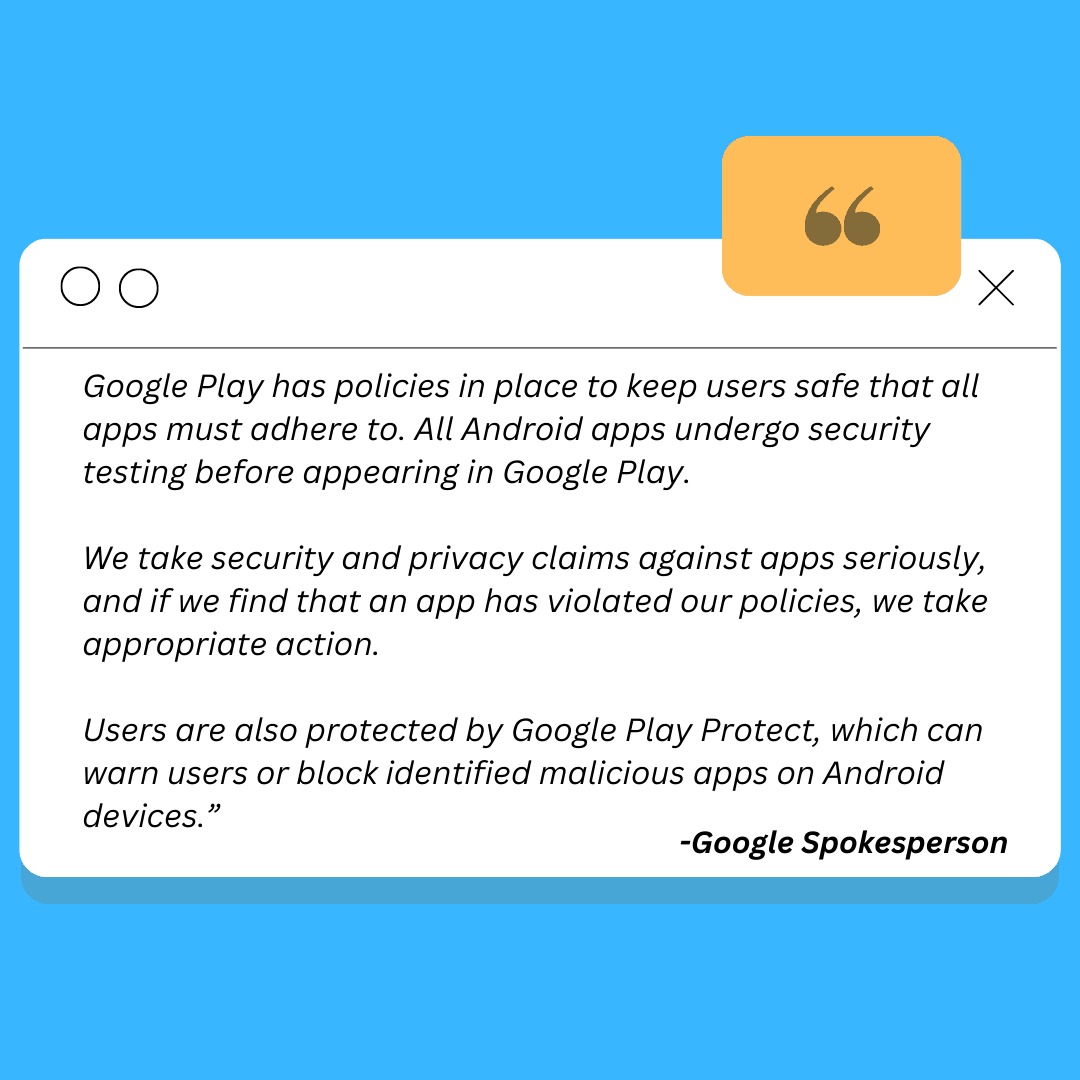
Berikut pernyataan juru bicara Google mengenai malware pada aplikasi Google Play:
Studi Kasus
Masalah malware yang sudah terpasang sebelumnya pada perangkat Android bukanlah hal baru. Selama bertahun-tahun, telah terjadi beberapa kasus menonjol yang mengungkap masalah ini. Berikut adalah beberapa contoh yang patut diperhatikan:
2023: Perangkat Streaming Android TV
• Pada Mei 2023, kasus penting lainnya melibatkan perangkat streaming Android TV populer yang menggunakan chipset buatan Tiongkok.
• Perangkat-perangkat ini dilaporkan sudah dilengkapi dengan malware yang terpasang sebelumnya, sehingga menimbulkan masalah kinerja yang signifikan serta kekhawatiran terkait keamanan.
• Malware tersebut ternyata mampu mencuri informasi pribadi dan bahkan mengambil alih kendali perangkat.
• Kasus ini menegaskan pentingnya penerapan langkah-langkah keamanan yang ketat, bahkan pada perangkat yang tampaknya tidak berbahaya seperti perangkat streaming TV.
2022: Insiden Malware pada Kotak TV Android T95
• Pada tahun 2022, seorang konsultan keamanan sistem asal Kanada menemukan bahwa sebuah kotak TV Android T95 yang dibeli dari Amazon telah diisi sebelumnya dengan malware yang persisten dan canggih yang tertanam dalam firmware-nya.
• Malware tersebut ternyata mirip dengan 'CopyCat', sebuah malware Android canggih yang pertama kali ditemukan oleh peneliti ancaman seluler Check Point pada tahun 2017. Malware ini sebelumnya pernah terdeteksi dalam kampanye adware yang menginfeksi 14 juta perangkat Android.
• Kotak TV Android T95 tersedia secara luas melalui Amazon, AliExpress, dan platform e-commerce besar lainnya, yang menunjukkan potensi skala masalah ini.
2021: Insiden Perangkat Seluler Android di Jerman
• Pada tahun 2021, Malwarebytes menemukan ancaman penginstal otomatis yang sudah terpasang sebelumnya pada perangkat seluler Android di Jerman.
• Penginstal otomatis tersebut ternyata mampu menginstal aplikasi tambahan tanpa persetujuan pengguna, yang berpotensi menimbulkan masalah keamanan lebih lanjut.
• Kasus ini menegaskan pentingnya pembaruan perangkat secara rutin dan penggunaan perangkat lunak keamanan yang andal.
2020: Insiden Malware pada Ponsel UMX U683CL
• Pada tahun 2020, Malwarebytes melaporkan sebuah kasus di mana ponsel UMX U683CL, yang ditawarkan melalui program Lifeline Assistance, sudah dilengkapi dengan malware yang terpasang secara bawaan.
• Malware tersebut diidentifikasi sebagai HiddenAds, sebuah adware yang dikenal karena menampilkan iklan yang mengganggu dan berpotensi mencuri data pengguna.
• Kasus ini menyoroti risiko yang terkait dengan perangkat berbiaya rendah serta pentingnya langkah-langkah keamanan yang ketat.
2019: Botnet Chamois
• Pada tahun 2019, peneliti Google Project Zero, Maddie Stone, mengungkap keberadaan botnet penipuan SMS dan iklan bernama Chamois.
• Botnet ini telah memengaruhi jutaan perangkat, menyebabkan gangguan yang signifikan, dan memicu penyelidikan berskala besar.
• Botnet Chamois memiliki keunikan karena tidak hanya terpasang secara bawaan pada perangkat, tetapi juga mampu menyebar ke perangkat lain.
• Studi kasus ini berfungsi sebagai pengingat akan potensi skala dan dampak dari malware yang sudah terpasang sebelumnya.
2018: Ponsel Android Murah
• Perangkat Android murah telah berulang kali ditemukan dilengkapi dengan malware yang sudah terpasang sebelumnya.
• Perangkat-perangkat ini, yang sering diproduksi di Tiongkok, sangat rentan karena langkah-langkah keamanan yang longgar dan penggunaan toko aplikasi pihak ketiga.
• Malware yang ditemukan pada perangkat-perangkat ini berkisar dari adware hingga perangkat lunak yang lebih berbahaya yang mampu mencuri data pribadi.
• Kasus ini menyoroti risiko yang terkait dengan perangkat murah serta pentingnya membeli dari produsen yang memiliki reputasi baik.
2017: Wabah Malware Android
• Pada tahun 2017, sebuah insiden signifikan dilaporkan di mana beberapa lini perangkat Android ditemukan telah terpasang malware secara bawaan.
• Perangkat yang terkena dampak berasal dari berbagai produsen, yang menunjukkan betapa luasnya masalah ini.
• Malware yang dimaksud sebagian besar berupa adware, yang menyebabkan munculnya iklan pop-up yang mengganggu dan secara signifikan memperlambat kinerja perangkat.
• Insiden ini memicu pengawasan yang lebih ketat terhadap produsen perangkat Android dan praktik keamanan mereka.
Studi kasus ini menjadi pengingat yang tegas akan potensi risiko malware yang sudah terpasang sebelumnya pada perangkat Android. Studi kasus ini menekankan pentingnya kewaspadaan, pembaruan perangkat secara rutin, dan penggunaan perangkat lunak keamanan yang andal.
Apa yang terjadi jika perangkat seluler Anda terinfeksi malware?
Dampak dari adanya malware yang sudah terpasang di perangkat seluler Anda bisa bervariasi, mulai dari yang sekadar mengganggu hingga yang sangat merusak. Pada tingkat yang paling ringan, hal ini dapat menyebabkan pengalaman pengguna yang kurang memuaskan, seperti iklan yang terus-menerus muncul dan kinerja perangkat yang lambat.
Dalam kasus terburuk, hal ini dapat mengakibatkan pelanggaran keamanan yang signifikan, seperti pencurian data pribadi atau perangkat yang tidak dapat berfungsi.
“Infeksi ini mengubah perangkat-perangkat tersebut menjadi proxy seluler, alat untuk mencuri dan menjual pesan SMS, akun media sosial dan pesan online, serta menghasilkan uang melalui iklan dan penipuan klik,” kata perusahaan keamanan siber Trend Micro. Jenis malware ini dapat menyebabkan hilangnya data pribadi dan privasi secara signifikan.
Beberapa malware menyusup ke aplikasi sistem, sehingga sulit dihapus tanpa mengganggu fungsi perangkat. Jenis malware ini dapat menyebabkan penurunan kinerja perangkat dan pengalaman pengguna yang signifikan.
Pada tahun 2019, peneliti Google Project Zero, Maddie Stone, mengungkap keberadaan botnet penipuan SMS dan iklan bernama Chamois, yang telah memengaruhi jutaan perangkat. Botnet ini mampu melakukan penipuan iklan, menginstal aplikasi latar belakang, mengunduh plugin, dan bahkan mengambil alih kendali perangkat.
Ada juga beberapa malware yang memungkinkan perangkat Android berkomunikasi dengan server “pusat komando & kontrol” melalui pintu belakang. Jenis malware ini dapat menyebabkan pelanggaran keamanan yang signifikan, dengan potensi data pribadi dicuri atau perangkat dikendalikan dari jarak jauh.
Sekilas tentang dampak global dari serangan malware terbaru pada Mei 2023
Menurut Trend Micro, Lemon Group, sebuah kelompok kejahatan siber besar (yang kini berganti nama menjadi “Durian Cloud SMS”), sebelumnya mengklaim di situs webnya bahwa mereka mengendalikan lebih dari sembilan juta perangkat yang tersebar di 180 negara.
Negara-negara yang paling terpengaruh antara lain Amerika Serikat, Meksiko, Indonesia, Thailand, dan Rusia.

Bagaimana cara mengenali malware yang sudah terpasang sebelumnya?
Mengidentifikasi malware yang sudah terpasang sebelumnya bisa jadi rumit, terutama karena malware tersebut sering beroperasi di latar belakang tanpa sepengetahuan pengguna. Namun, ada beberapa tanda dan cara yang dapat Anda gunakan untuk mendeteksi potensi malware di perangkat Android Anda:
- Penggunaan Baterai yang Berlebihan - Malware sering kali menghabiskan daya baterai dalam jumlah yang signifikan, sehingga baterai lebih cepat habis daripada biasanya.
- Penggunaan Data yang Tidak Terduga - Jika Anda melihat lonjakan mendadak dalam penggunaan data, hal itu bisa menjadi tanda adanya malware yang beroperasi di latar belakang.
- Iklan Pop-up yang Sering Muncul Tanpa Alasan Jelas - Iklan pop-up yang sering muncul tanpa sumber yang jelas bisa menjadi tanda adanya adware, sejenis malware.
- Penggunaan Aplikasi Keamanan - Aplikasi keamanan seperti Malwarebytes, Norton, Lookout, atau Bitdefender dapat memindai perangkat Anda untuk mendeteksi virus dan malware.
- Mengatur Proxy untuk Memantau Lalu Lintas Jaringan - Metode ini dapat membantu mendeteksi apakah perangkat Android Anda berkomunikasi dengan server yang mencurigakan, yang bisa menjadi tanda adanya malware.
- Memeriksa Kinerja Perangkat - Jika perangkat Anda berjalan lebih lambat dari biasanya atau sering mengalami crash, hal itu mungkin disebabkan oleh malware.
- Menggunakan Fitur Keamanan Bawaan - Beberapa perangkat Android memiliki fitur keamanan bawaan yang dapat membantu mendeteksi malware. Misalnya, aplikasi Smart Manager dari Samsung dapat memeriksa keberadaan malware atau virus.
- Memeriksa Aplikasi yang Terpasang - Periksa aplikasi yang terpasang untuk mencari hal-hal yang tidak Anda kenali. Malware sering kali menyamar sebagai aplikasi yang sah.
Kesimpulan
Masalah malware yang sudah terpasang sebelumnya pada Android TV dan ponsel merupakan masalah serius yang berpotensi memengaruhi jutaan perangkat di seluruh dunia.
Namun, dengan memahami risikonya, mengenali tanda-tanda infeksi, dan mengambil langkah-langkah proaktif untuk melindungi perangkat Anda, Anda dapat memastikan pengalaman menggunakan Android yang aman dan menyenangkan.
Tim Geonode berharap artikel ini tidak hanya memberi wawasan kepada Anda mengenai risiko potensial, tetapi juga memberdayakan Anda untuk mengendalikan keamanan perangkat Anda.
Untuk penjelajahan online yang aman, Geonode menawarkan proksi seluler berkualitas tinggi untuk penjelajahan anonim, akses web ke konten yang dibatasi secara geografis, dan pengambilan data web.

