Os dispositivos Android, conhecidos pela sua versatilidade e facilidade de utilização, têm vindo a ser alvo de escrutínio devido a uma característica menos desejável: o malware pré-instalado.
Este artigo aprofunda a realidade alarmante de que milhões de televisores e telemóveis Android podem vir com malware pré-instalado, esclarecendo os riscos envolvidos, como identificar essas ameaças e as medidas que pode tomar para proteger os seus dispositivos.
O que é malware pré-instalado?
O malware pré-instalado, tal como o nome sugere, é um software malicioso que já vem instalado num dispositivo logo ao sair da embalagem. Este tipo de malware é particularmente insidioso, pois contorna o processo habitual de descarregamento e instalação que, normalmente, aciona o software de segurança. No caso das Android TVs e dos telemóveis Android, este malware pode variar desde bots de cliques em anúncios até software mais perigoso, capaz de roubar informações pessoais ou mesmo assumir o controlo do seu dispositivo.
Relatórios recentes sugerem que, potencialmente, milhões de Android TVs e telemóveis Android vêm com malware pré-instalado. De acordo com um estudo realizado pela empresa de cibersegurança Trend Micro, podem estar afetados até 8,9 milhões de telemóveis e um número indeterminado de televisores Android. Este número alarmante destaca a dimensão do problema e os riscos potenciais para os utilizadores desprevenidos.
Como é que o malware fica pré-instalado?
Pode-se questionar como é que o malware acaba por ficar pré-instalado num dispositivo. Aqui estão alguns dos cenários mais prováveis para compreender esta situação.
- Envolvimento de terceiros — De acordo com um relatório da empresa de cibersegurança Trend Micro, a instalação de malware em dispositivos Android pode ocorrer quando os fabricantes destes dispositivos contratam terceiros para melhorar as imagens de sistema padrão. Estes terceiros podem ter intenções maliciosas ou medidas de segurança inadequadas, o que leva à instalação de malware. (csoonline.com)
- Medidas de segurança comprometidas — Em alguns casos, as medidas de segurança ao nível da fábrica podem estar comprometidas, permitindo que o malware seja instalado nos dispositivos. Isto pode dever-se à falta de protocolos de segurança adequados ou à utilização de software desatualizado ou inseguro.
- Fabricantes sem escrúpulos - Alguns fabricantes podem instalar intencionalmente malware nos seus dispositivos para obter lucro rápido. Este malware gera frequentemente receitas através de cliques em anúncios ou roubo de dados.
- Dispositivos de baixo custo - Os dispositivos Android de baixo custo parecem ser particularmente suscetíveis a malware pré-instalado. Estes dispositivos têm frequentemente medidas de segurança pouco rigorosas e utilizam lojas de aplicações de terceiros, que são mais propensas a hospedar aplicações maliciosas. (pcmag.com)
- Aplicações pré-instaladas - Algum malware pode vir pré-instalado sob a forma de aplicações aparentemente legítimas. Estas aplicações têm frequentemente permissões excessivas e podem realizar várias atividades maliciosas, desde a exibição de anúncios intrusivos até ao roubo de dados pessoais. (avast.com)
2023: Relatórios sobre malware pré-instalado em aplicações «inocentes»
De acordo com um relatório da Bleeping Computer, sabe-se que os cibercriminosos cobram até 5 000 dólares para adicionar malware a uma aplicação no Google Play. Isto indica que a pré-instalação de malware pode ser um negócio lucrativo para os cibercriminosos, o que reforça ainda mais a necessidade de medidas de segurança rigorosas.
A análise de janeiro de 2023 da Dr. Web sobre a atividade de vírus em dispositivos móveis destacou um aumento na atividade de trojans de adware, sendo a família de trojans Android.HiddenAds particularmente prevalente. Estes trojans são frequentemente distribuídos como aplicações populares e inofensivas, mas, uma vez instalados, podem exibir anúncios intrusivos e abrandar significativamente o desempenho do dispositivo.
Um relatório da Malwarebytes também salientou que o malware representa uma ameaça muito maior para os dispositivos Android do que para os dispositivos iOS. O malware em dispositivos Android assume muitas formas, incluindo adware, ransomware e trojans disfarçados de aplicações inofensivas. Estas aplicações maliciosas podem roubar dados pessoais e financeiros e estabelecer uma porta de acesso permanente a um smartphone, representando uma ameaça significativa para as empresas.
Estes relatórios sublinham o facto de que o malware pré-instalado é um problema grave que precisa de ser resolvido. Não se trata apenas do dispositivo que compra; trata-se também das aplicações que instala e das medidas de segurança que toma para proteger o seu dispositivo.
Eis algumas das aplicações afetadas pelo malware Goldoson de abril de 2023 (aqui está a lista completa):
• L.POINT com L.PAY - 10 milhões de downloads
• Swipe Brick Breaker - 10 milhões de downloads
• Money Manager Expense & Budget - 10 milhões de downloads
• GOM Player - 5 milhões de downloads
• LIVE Score, Real-Time Score - 5 milhões de downloads
• Pikicast - 5 milhões de downloads
• Compass 9: Smart Compass - 1 milhão de downloads
• GOM Audio - Música, sincronização de letras - 1 milhão de downloads
• LOTTE WORLD Magicpass - 1 milhão de downloads
• Bounce Brick Breaker - 1 milhão de downloads
• Infinite Slice - 1 milhão de downloads
• SomNote - Uma bela aplicação para notas - 1 milhão de downloads
• Korea Subway Info: Metroid - 1 milhão de downloads
Eis o que um porta-voz da Google diz sobre o malware nas aplicações do Google Play:
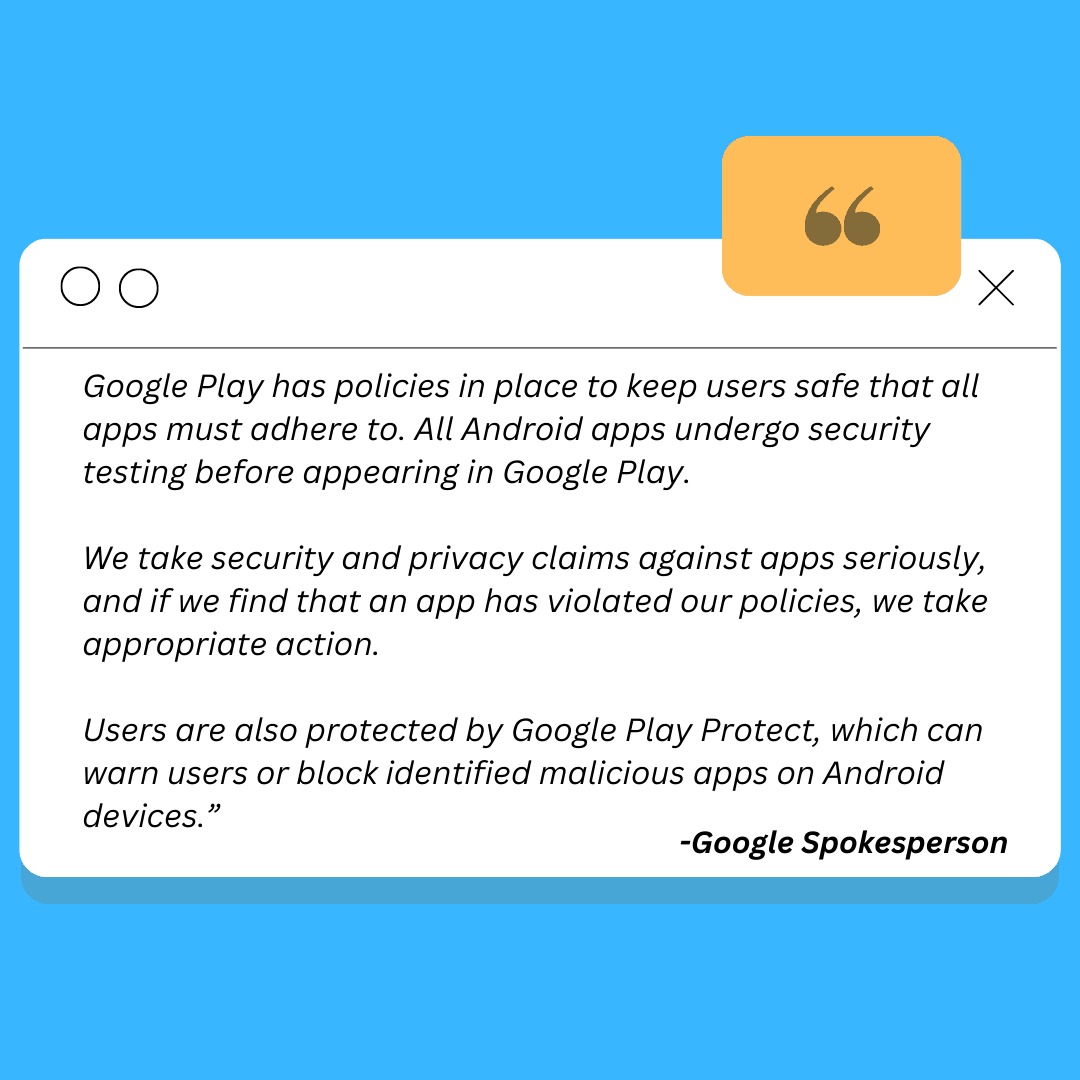
Estudos de caso
A questão do malware pré-instalado em dispositivos Android não é nova. Ao longo dos anos, ocorreram vários casos de grande repercussão que trouxeram esta questão à tona. Aqui estão alguns exemplos notáveis:
2023: Dispositivos de streaming Android TV
• Em maio de 2023, outro caso notável envolveu dispositivos populares de streaming para Android TV baseados em chipsets fabricados na China.
• Segundo relatos, estes dispositivos vieram com malware pré-instalado, causando problemas significativos de desempenho e preocupações de segurança.
• Verificou-se que o malware era capaz de roubar informações pessoais e até mesmo assumir o controlo do dispositivo.
• Este caso sublinhou a necessidade de medidas de segurança rigorosas, mesmo em dispositivos aparentemente inofensivos, como os dispositivos de streaming para TV.
2022: Incidente de malware na caixa de TV Android T95
• Em 2022, um consultor canadiano de segurança de sistemas descobriu que uma caixa de TV Android T95 comprada na Amazon vinha pré-carregada com malware persistente e sofisticado incorporado no seu firmware.
• Verificou-se que o malware era semelhante ao «CopyCat», um malware sofisticado para Android descoberto pela primeira vez pelos investigadores de ameaças móveis da Check Point em 2017. Este malware já tinha sido detetado numa campanha de adware que infetou 14 milhões de dispositivos Android.
• A caixa de TV Android T95 estava amplamente disponível na Amazon, no AliExpress e noutras grandes plataformas de comércio eletrónico, o que realça a potencial dimensão do problema.
2021: Incidente com dispositivos móveis Android na Alemanha
• Em 2021, a Malwarebytes descobriu uma ameaça de instalação automática pré-instalada em dispositivos móveis Android na Alemanha.
• Verificou-se que o instalador automático era capaz de instalar aplicações adicionais sem o consentimento do utilizador, o que poderia conduzir a mais problemas de segurança.
• Este caso sublinhou a importância das atualizações regulares dos dispositivos e da utilização de software de segurança fiável.
2020: Incidente de malware no telemóvel UMX U683CL
• Em 2020, a Malwarebytes relatou um caso em que o telemóvel UMX U683CL, disponibilizado através do programa Lifeline Assistance, vinha com malware pré-instalado.
• O malware foi identificado como HiddenAds, um adware conhecido por exibir anúncios intrusivos e por poder roubar dados dos utilizadores.
• Este caso destacou os riscos associados aos dispositivos de baixo custo e a importância de medidas de segurança rigorosas.
2019: Botnet Chamois
• Em 2019, a investigadora do Google Project Zero, Maddie Stone, revelou a existência de uma botnet dedicada à fraude de SMS e publicitária chamada Chamois.
• Esta botnet afetou milhões de dispositivos, causando perturbações significativas e levando a uma investigação em grande escala.
• A botnet Chamois era única, na medida em que não só vinha pré-instalada nos dispositivos, como também era capaz de se propagar para outros dispositivos.
• Este estudo de caso serve para nos lembrar da escala e do impacto potenciais do malware pré-instalado.
2018: Smartphones Android de baixo custo
• Verificou-se repetidamente que dispositivos Android de baixo custo vêm com malware pré-instalado.
• Estes dispositivos, frequentemente fabricados na China, são particularmente vulneráveis devido a medidas de segurança pouco rigorosas e à utilização de lojas de aplicações de terceiros.
• O malware encontrado nestes dispositivos varia desde adware até software mais perigoso, capaz de roubar dados pessoais.
• Este caso destaca os riscos associados aos dispositivos de baixo custo e a importância de comprar a fabricantes de renome.
2017: Surto de malware no Android
• Em 2017, foi relatado um incidente significativo em que se verificou que várias gamas de dispositivos Android tinham malware pré-instalado.
• Os dispositivos afetados eram de vários fabricantes, o que realça a natureza generalizada do problema.
• O malware em questão era principalmente adware, causando anúncios pop-up intrusivos e abrandando significativamente o desempenho dos dispositivos.
• Este incidente levou a um maior escrutínio dos fabricantes de dispositivos Android e das suas práticas de segurança.
Estes estudos de caso servem como um forte lembrete dos riscos potenciais do malware pré-instalado em dispositivos Android. Sublinham a importância da vigilância, das atualizações regulares dos dispositivos e da utilização de software de segurança fiável.
O que acontece quando o seu dispositivo móvel tem malware?
As consequências de ter malware pré-instalado no seu dispositivo móvel podem variar entre ligeiramente incómodas e gravemente prejudiciais. Na pior das hipóteses, pode resultar em violações de segurança significativas, com o roubo de dados pessoais ou a inutilização dos dispositivos.
Na pior das hipóteses, pode resultar em violações de segurança significativas, com o roubo de dados pessoais ou a inoperacionalidade dos dispositivos.
«A infeção transforma estes dispositivos em proxies móveis, ferramentas para roubar e vender mensagens SMS, contas de redes sociais e de mensagens online, e para monetização através de anúncios e fraude de cliques», afirmou a empresa de cibersegurança Trend Micro. Este tipo de malware pode levar a uma perda significativa de dados pessoais e de privacidade.
Algum malware infiltra-se nas aplicações do sistema, tornando-as difíceis de remover sem comprometer a funcionalidade do dispositivo. Este tipo de malware pode levar a uma diminuição significativa do desempenho do dispositivo e da experiência do utilizador.
Em 2019, a investigadora do Google Project Zero, Maddie Stone, revelou a existência de uma botnet de SMS e fraude publicitária chamada Chamois, que tinha afetado milhões de dispositivos. Esta botnet era capaz de gerar fraude publicitária, instalar aplicações em segundo plano, descarregar plugins e até mesmo assumir o controlo do dispositivo.
Existe também algum malware que permite que o dispositivo Android comunique com um servidor «centro de comando e controlo» através de uma porta traseira. Este tipo de malware pode conduzir a uma violação de segurança significativa, com o potencial de roubo de dados pessoais ou de controlo remoto do dispositivo.
Uma análise do impacto mundial do recente malware de maio de 2023
De acordo com a Trend Micro, o Lemon Group, um grande grupo de cibercrime (agora rebatizado como «Durian Cloud SMS»), tinha afirmado anteriormente no seu site que controlava cerca de nove milhões de dispositivos distribuídos por 180 países.
Entre os países mais afetados destacam-se os Estados Unidos, o México, a Indonésia, a Tailândia e a Rússia.

Como identificar malware pré-instalado?
Identificar malware pré-instalado pode ser complicado, especialmente porque, muitas vezes, este opera em segundo plano sem o conhecimento do utilizador. No entanto, existem vários sinais e métodos que pode utilizar para detetar potencial malware no seu dispositivo Android:
- Consumo excessivo da bateria — O malware consome frequentemente uma quantidade significativa de energia da bateria, levando a um esgotamento mais rápido do que o normal.
- Utilização inesperada de dados — Se notar um aumento repentino na utilização de dados, isso pode ser um sinal de que existe malware a funcionar em segundo plano.
- Anúncios pop-up frequentes e inexplicáveis — Anúncios pop-up frequentes que aparecem sem qualquer origem clara podem ser um sinal de adware, um tipo de malware.
- Utilização de aplicações de segurança - Aplicações de segurança como o Malwarebytes, o Norton, o Lookout ou o Bitdefender podem analisar o seu dispositivo à procura de vírus e malware.
- Configurar um proxy para visualizar o tráfego de rede - Este método pode ajudar a detetar se o seu dispositivo Android está a comunicar com servidores suspeitos, um potencial sinal de malware.
- Verificar o desempenho do dispositivo - Se o seu dispositivo funcionar mais lentamente do que o habitual ou apresentar falhas frequentes, isso pode dever-se a malware.
- Utilizar funcionalidades de segurança integradas - Alguns dispositivos Android têm funcionalidades de segurança integradas que podem ajudar a detetar malware. Por exemplo, a aplicação Smart Manager da Samsung pode verificar se há malware ou vírus.
- Verificar as aplicações instaladas - Verifique as suas aplicações instaladas para ver se há alguma que não reconheça. O malware costuma disfarçar-se como uma aplicação legítima.
Conclusão
A questão do malware pré-instalado em televisores e telemóveis Android é grave, podendo afetar potencialmente milhões de dispositivos em todo o mundo.
No entanto, ao compreender os riscos, reconhecer os sinais de infeção e tomar medidas proativas para proteger os seus dispositivos, pode garantir uma experiência Android segura e agradável.
A equipa do Geonode espera que este artigo não só o informe sobre os riscos potenciais, mas também o capacite a assumir o controlo da segurança do seu dispositivo.
Para uma navegação online segura, a Geonode oferece proxies móveis de alta qualidade para navegação anónima, acesso à Web a conteúdos com restrições geográficas e web scraping.

