Çok yönlülüğü ve kullanıcı dostu yapısıyla tanınan Android cihazlar, son zamanlarda pek de hoş olmayan bir özellik nedeniyle mercek altına alındı: önceden yüklenmiş kötü amaçlı yazılımlar.
Bu makale, milyonlarca Android TV ve akıllı telefonun potansiyel olarak önceden yüklenmiş kötü amaçlı yazılımlarla birlikte gelebileceği endişe verici gerçeğini derinlemesine ele alıyor; bu durumun getirdiği riskleri, bu tür tehditleri nasıl tespit edebileceğinizi ve cihazlarınızın güvenliğini sağlamak için atabileceğiniz adımları aydınlatıyor.
Önceden yüklenmiş kötü amaçlı yazılım nedir?
Önceden yüklenmiş kötü amaçlı yazılım, adından da anlaşılacağı üzere, cihazı kutudan çıkardığınız anda üzerinde yüklü olarak gelen zararlı yazılımdır. Bu tür kötü amaçlı yazılımlar, genellikle güvenlik yazılımlarını harekete geçiren olağan indirme ve yükleme sürecini atlattıkları için özellikle sinsi bir yapıya sahiptir. Android TV'ler ve telefonlar söz konusu olduğunda, bu kötü amaçlı yazılımlar reklam tıklama botlarından kişisel bilgileri çalabilen veya hatta cihazınızın kontrolünü ele geçirebilen daha tehlikeli yazılımlara kadar çeşitlilik gösterebilir.
Son zamanlarda yayınlanan raporlar, potansiyel olarak milyonlarca Android TV ve telefonun önceden yüklenmiş kötü amaçlı yazılımlarla birlikte geldiğini ortaya koymaktadır. Siber güvenlik şirketi Trend Micro’nun yaptığı bir araştırmaya göre, 8,9 milyon kadar telefon ve sayısı belirtilmeyen bir Android TV bu durumdan etkilenmiş olabilir. Bu endişe verici rakam, sorunun boyutunu ve hiçbir şeyden haberi olmayan kullanıcılar için potansiyel riskleri ortaya koymaktadır.
Kötü amaçlı yazılımlar nasıl önceden yüklenmiş olur?
Kötü amaçlı yazılımların bir cihaza nasıl önceden yüklenmiş olabileceği merak edilebilir. Bunu anlamak için en olası senaryolardan bazıları şunlardır:
- Üçüncü Tarafların Dahil Olması - Siber güvenlik şirketi Trend Micro’nun bir raporuna göre, Android cihaz üreticilerinin standart sistem görüntülerini geliştirmek için üçüncü tarafları işe alması durumunda Android cihazlara kötü amaçlı yazılım yüklenebilir. Bu üçüncü tarafların kötü niyetli olması veya yetersiz güvenlik önlemleri alması, kötü amaçlı yazılımın yüklenmesine yol açabilir. (csoonline.com)
- Güvenlik Önlemlerinde Açık - Bazı durumlarda, fabrika düzeyindeki güvenlik önlemlerinde açıklar bulunabilir ve bu da cihazlara kötü amaçlı yazılımın yüklenmesine yol açabilir. Bunun nedeni, uygun güvenlik protokollerinin eksikliği veya güncel olmayan ya da güvenli olmayan yazılımların kullanılması olabilir.
- Vicdansız Üreticiler - Bazı üreticiler, hızlı kar elde etmek amacıyla cihazlarına kasıtlı olarak kötü amaçlı yazılım yükleyebilir. Bu kötü amaçlı yazılımlar genellikle reklam tıklamaları veya veri hırsızlığı yoluyla gelir elde eder.
- Düşük Maliyetli Cihazlar - Düşük maliyetli Android cihazlar, önceden yüklenmiş kötü amaçlı yazılımlara karşı özellikle savunmasız görünmektedir. Bu cihazlar genellikle yetersiz güvenlik önlemlerine sahiptir ve kötü amaçlı uygulamaları barındırma olasılığı daha yüksek olan üçüncü taraf uygulama mağazalarını kullanır. (pcmag.com)
- Önceden Yüklenmiş Uygulamalar - Bazı kötü amaçlı yazılımlar, görünüşte meşru uygulamalar şeklinde önceden yüklenmiş olarak gelebilir. Bu uygulamalar genellikle aşırı izinlere sahiptir ve rahatsız edici reklamların gösterilmesinden kişisel verilerin çalınmasına kadar çeşitli kötü amaçlı faaliyetlerde bulunabilir. (avast.com)
2023: “Masum” Uygulamalarda Önceden Yüklenmiş Kötü Amaçlı Yazılımlarla İlgili Raporlar
Bleeping Computer'ın bir raporuna göre, siber suçluların Google Play'deki bir uygulamaya kötü amaçlı yazılım eklemek için 5000 dolara kadar ücret talep ettikleri bilinmektedir. Bu durum, kötü amaçlı yazılımların önceden yüklenmesinin siber suçlular için kârlı bir iş olabileceğini göstermekte ve sıkı güvenlik önlemlerinin alınmasının gerekliliğini daha da vurgulamaktadır.
Dr. Web’in mobil cihazlardaki virüs faaliyetlerine ilişkin Ocak 2023 incelemesi, reklam yazılımı truva atı faaliyetlerinde bir artışa dikkat çekmiş ve Android.HiddenAds truva atı ailesinin özellikle yaygın olduğu belirtilmiştir. Bu truva atları genellikle popüler ve zararsız uygulamalar olarak dağıtılır, ancak bir kez yüklendikten sonra rahatsız edici reklamlar gösterebilir ve cihazın performansını önemli ölçüde yavaşlatabilir.
Bir Malwarebytes raporu da, kötü amaçlı yazılımların Android cihazlar için iOS cihazlarına kıyasla çok daha büyük bir tehdit oluşturduğuna dikkat çekti. Android cihazlardaki kötü amaçlı yazılımlar, reklam yazılımları, fidye yazılımları ve masum uygulamalar kılığına girmiş truva atları dahil olmak üzere birçok şekilde karşımıza çıkmaktadır. Bu kötü amaçlı uygulamalar, kişisel ve finansal verileri çalabilir ve akıllı telefona kalıcı bir erişim yolu oluşturabilir; bu da işletmeler için önemli bir tehdit oluşturur.
Bu raporlar, önceden yüklenmiş kötü amaçlı yazılımların ele alınması gereken ciddi bir sorun olduğunu vurgulamaktadır. Mesele sadece satın aldığınız cihazla ilgili değil; aynı zamanda yüklediğiniz uygulamalar ve cihazınızı korumak için aldığınız güvenlik önlemleriyle de ilgilidir.
İşte Nisan 2023 Goldoson kötü amaçlı yazılımından etkilenen bazı uygulamalar (işte tam liste):
• L.POINT with L.PAY - 10 milyon indirme
• Swipe Brick Breaker - 10 milyon indirme
• Money Manager Expense & Budget - 10 milyon indirme
• GOM Player - 5 milyon indirme
• LIVE Score, Real-Time Score - 5 milyon indirme
• Pikicast - 5 milyon indirme
• Compass 9: Smart Compass - 1 milyon indirme
• GOM Audio - Müzik, Şarkı Sözlerini Senkronize Et - 1 milyon indirme
• LOTTE WORLD Magicpass - 1 milyon indirme
• Bounce Brick Breaker - 1 milyon indirme
• Infinite Slice - 1 milyon indirme
• SomNote - Güzel not uygulaması - 1 milyon indirme
• Korea Subway Info: Metroid - 1 milyon indirme
Google Play uygulamalarındaki kötü amaçlı yazılımlar hakkında bir Google sözcüsünün açıklaması şöyle:
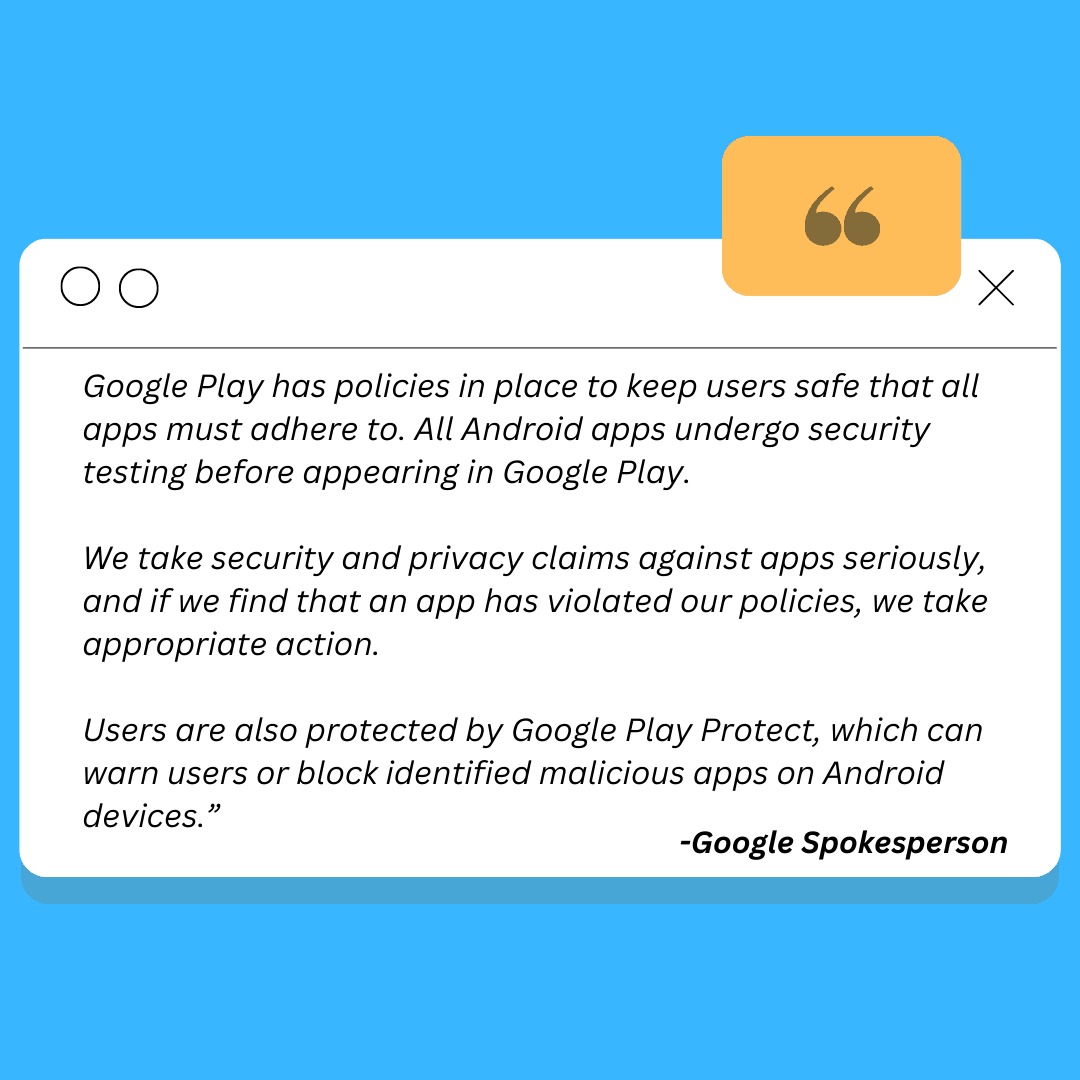
Vaka Çalışmaları
Android cihazlarda önceden yüklenmiş kötü amaçlı yazılım sorunu yeni bir konu değildir. Yıllar boyunca, bu sorunu gündeme getiren birçok dikkat çeken vaka yaşanmıştır. İşte bazı önemli örnekler:
2023: Android TV Akış Cihazları
• Mayıs 2023’te, Çin’de üretilen yonga setlerine dayanan popüler Android TV akış cihazlarını ilgilendiren bir başka dikkat çekici vaka yaşandı.
• Bu cihazların, önceden yüklenmiş kötü amaçlı yazılımlarla birlikte piyasaya çıktığı ve bu durumun ciddi performans sorunlarına ve güvenlik endişelerine yol açtığı bildirildi.
• Kötü amaçlı yazılımın kişisel bilgileri çalabildiği ve hatta cihazın kontrolünü ele geçirebildiği tespit edildi.
• Bu vaka, TV akış cihazları gibi görünüşte zararsız cihazlarda bile sıkı güvenlik önlemlerinin alınması gerektiğini vurguladı.
2022: T95 Android TV Kutusu Kötü Amaçlı Yazılım Olayı
• 2022 yılında, Kanadalı bir sistem güvenliği danışmanı, Amazon'dan satın alınan bir T95 Android TV kutusunun, donanım yazılımına gömülmüş kalıcı ve sofistike bir kötü amaçlı yazılımla önceden yüklenmiş olduğunu keşfetti.
• Kötü amaçlı yazılımın, 2017 yılında Check Point mobil tehdit araştırmacıları tarafından ilk kez keşfedilen sofistike bir Android kötü amaçlı yazılımı olan 'CopyCat'e benzer olduğu tespit edildi. Bu kötü amaçlı yazılım, daha önce 14 milyon Android cihazını enfekte eden bir reklam yazılımı kampanyasında da görülmüştü.
• T95 Android TV kutusu, Amazon, AliExpress ve diğer büyük e-ticaret platformları üzerinden yaygın olarak satılıyordu; bu da sorunun potansiyel boyutunu ortaya koyuyor.
2021: Almanya’daki Android Mobil Cihaz Olayı
• 2021 yılında, Malwarebytes Almanya’daki Android mobil cihazlarda önceden yüklenmiş bir otomatik yükleyici tehdidi keşfetti.
• Otomatik yükleyicinin, kullanıcının izni olmadan ek uygulamaları yükleyebildiği ve bu durumun potansiyel olarak daha fazla güvenlik sorununa yol açabileceği tespit edildi.
• Bu olay, cihazların düzenli olarak güncellenmesinin ve güvenilir güvenlik yazılımlarının kullanılmasının önemini bir kez daha ortaya koydu.
2020: UMX U683CL Telefon Kötü Amaçlı Yazılım Olayı
• 2020 yılında Malwarebytes, Lifeline Assistance programı kapsamında sunulan UMX U683CL telefonunda önceden yüklenmiş bir kötü amaçlı yazılımın bulunduğunu bildirdi.
• Kötü amaçlı yazılım, rahatsız edici reklamlar görüntülemesi ve potansiyel olarak kullanıcı verilerini çalmasıyla bilinen bir reklam yazılımı olan HiddenAds olarak tanımlandı.
• Bu vaka, düşük maliyetli cihazlarla ilişkili riskleri ve sıkı güvenlik önlemlerinin önemini ortaya koydu.
2019: Chamois Botnet
• 2019 yılında, Google Project Zero araştırmacısı Maddie Stone, Chamois adlı bir SMS ve reklam dolandırıcılığı botnetinin varlığını ortaya çıkardı.
• Bu botnet, milyonlarca cihazı etkilemiş, önemli aksaklıklara neden olmuş ve büyük çaplı bir soruşturmaya yol açmıştır.
• Chamois botneti, cihazlara sadece önceden yüklenmiş olmakla kalmayıp, diğer cihazlara da yayılabilme özelliği ile benzersizdi.
• Bu vaka çalışması, önceden yüklenmiş kötü amaçlı yazılımların potansiyel ölçeği ve etkisini hatırlatmaktadır.
2018: Düşük Maliyetli Android Akıllı Telefonlar
• Düşük maliyetli Android cihazlarda defalarca önceden yüklenmiş kötü amaçlı yazılımlar tespit edilmiştir.
• Genellikle Çin’de üretilen bu cihazlar, gevşek güvenlik önlemleri ve üçüncü taraf uygulama mağazalarının kullanımı nedeniyle özellikle savunmasızdır.
• Bu cihazlarda bulunan kötü amaçlı yazılımlar, reklam yazılımlarından kişisel verileri çalabilen daha tehlikeli yazılımlara kadar çeşitlilik göstermektedir.
• Bu vaka, düşük maliyetli cihazlarla ilişkili riskleri ve saygın üreticilerden satın almanın önemini vurgulamaktadır.
2017: Android Kötü Amaçlı Yazılım Salgını
• 2017 yılında, birçok Android cihaz serisinde önceden yüklenmiş kötü amaçlı yazılımların bulunduğu önemli bir olay bildirildi.
• Etkilenen cihazlar çeşitli üreticilere aitti; bu da sorunun ne kadar yaygın olduğunu ortaya koydu.
• Söz konusu kötü amaçlı yazılımlar çoğunlukla reklam yazılımıydı; bunlar rahatsız edici açılır reklamlara neden oluyor ve cihaz performansını önemli ölçüde yavaşlatıyordu.
• Bu olay, Android cihaz üreticileri ve güvenlik uygulamaları üzerinde daha sıkı denetimlerin yapılmasına yol açtı.
Bu vaka çalışmaları, Android cihazlarda önceden yüklenmiş kötü amaçlı yazılımların potansiyel risklerini açıkça ortaya koymaktadır. Bu örnekler, dikkatli olmanın, cihazları düzenli olarak güncellemenin ve güvenilir güvenlik yazılımları kullanmanın önemini vurgulamaktadır.
Mobil cihazınızda kötü amaçlı yazılım olduğunda ne olur?
Mobil cihazınızda önceden yüklenmiş kötü amaçlı yazılım bulunmasının etkileri, hafif bir rahatsızlıktan ciddi hasara kadar değişebilir. En az zararlı durumda bile, sürekli reklamlar ve yavaş performans nedeniyle yetersiz bir kullanıcı deneyimine yol açabilir.
En kötü durumda ise, kişisel verilerin çalınmasına veya cihazların çalışmaz hale gelmesine yol açarak ciddi güvenlik ihlallerine neden olabilir.
"Bu enfeksiyon, cihazları mobil proxy'lere, SMS mesajlarını, sosyal medya ve çevrimiçi mesajlaşma hesaplarını çalmak ve satmak için kullanılan araçlara dönüştürür; ayrıca reklamlar ve tıklama sahtekarlığı yoluyla para kazanılmasına yol açar," diyor siber güvenlik şirketi Trend Micro. Bu tür kötü amaçlı yazılımlar, kişisel verilerin ve gizliliğin önemli ölçüde kaybedilmesine yol açabilir.
Bazı kötü amaçlı yazılımlar sistem uygulamalarına sızar ve cihazın işlevselliğini bozmadan bunların kaldırılmasını zorlaştırır. Bu tür kötü amaçlı yazılımlar, cihaz performansında ve kullanıcı deneyiminde önemli bir düşüşe yol açabilir.
2019 yılında, Google Project Zero araştırmacısı Maddie Stone, milyonlarca cihazı etkileyen Chamois adlı bir SMS ve reklam sahtekarlığı botnetinin varlığını ortaya çıkardı. Bu botnet, reklam sahtekarlığı yaratabilir, arka planda çalışan uygulamalar yükleyebilir, eklentiler indirebilir ve hatta cihazın kontrolünü ele geçirebilirdi.
Ayrıca, Android cihazın bir arka kapı aracılığıyla bir “komuta ve kontrol merkezi” sunucusuyla iletişim kurmasına olanak tanıyan bazı kötü amaçlı yazılımlar da bulunmaktadır. Bu tür kötü amaçlı yazılımlar, kişisel verilerin çalınmasına veya cihazın uzaktan kontrol edilmesine yol açabilecek ciddi güvenlik ihlallerine neden olabilir.
Mayıs 2023’te ortaya çıkan kötü amaçlı yazılımın dünya çapındaki etkisine bir bakış
Trend Micro’ya göre, büyük bir siber suç örgütü olan Lemon Group (şu anda “Durian Cloud SMS” adıyla faaliyet göstermektedir), daha önce kendi web sitesinde 180 ülkeye yayılmış yaklaşık dokuz milyon cihazın kontrolünün kendisinde olduğunu iddia etmişti.
En çok etkilenen ülkeler arasında ABD, Meksika, Endonezya, Tayland ve Rusya yer alıyor.

Önceden yüklenmiş kötü amaçlı yazılımları nasıl tespit edebilirim?
Önceden yüklenmiş kötü amaçlı yazılımları tespit etmek zor olabilir; zira bu yazılımlar genellikle kullanıcının haberi olmadan arka planda çalışır. Bununla birlikte, Android cihazınızda potansiyel kötü amaçlı yazılımları tespit etmek için kullanabileceğiniz birkaç işaret ve yöntem vardır:
- Aşırı Pil Tüketimi - Kötü amaçlı yazılımlar genellikle önemli miktarda pil gücü tüketir ve bu da pilin normalden daha hızlı bitmesine neden olur.
- Beklenmedik Veri Kullanımı - Veri kullanımında ani bir artış fark ederseniz, bu arka planda çalışan bir kötü amaçlı yazılımın işareti olabilir.
- Sık ve Nedeni Belirsiz Açılır Reklamlar - Net bir kaynağı olmadan sık sık görünen açılır reklamlar, bir kötü amaçlı yazılım türü olan reklam yazılımının (adware) belirtisi olabilir.
- Güvenlik Uygulamalarının Kullanımı - Malwarebytes, Norton, Lookout veya Bitdefender gibi güvenlik uygulamaları, cihazınızı virüs ve kötü amaçlı yazılımlara karşı tarayabilir.
- Ağ Trafiğini Görüntülemek için Proxy Kurma - Bu yöntem, Android cihazınızın şüpheli sunucularla iletişim kurup kurmadığını tespit etmenize yardımcı olabilir; bu, kötü amaçlı yazılımın olası bir işaretidir.
- Cihaz Performansını Kontrol Etme - Cihazınız normalden daha yavaş çalışıyorsa veya sık sık çöküyorsa, bunun nedeni kötü amaçlı yazılım olabilir.
- Yerleşik Güvenlik Özelliklerini Kullanma - Bazı Android cihazlarda, kötü amaçlı yazılımları tespit etmeye yardımcı olabilecek yerleşik güvenlik özellikleri bulunur. Örneğin, Samsung'un Smart Manager uygulaması kötü amaçlı yazılım veya virüs kontrolü yapabilir.
- Yüklü Uygulamaları Kontrol Etme - Yüklü uygulamalarınızı kontrol ederek tanımadığınız uygulamalar olup olmadığına bakın. Kötü amaçlı yazılımlar genellikle meşru bir uygulama gibi görünür.
Sonuç
Android TV’lerde ve telefonlarda önceden yüklenmiş kötü amaçlı yazılım sorunu, dünya çapında potansiyel olarak milyonlarca cihazı etkileyen ciddi bir sorundur.
Ancak, riskleri anlayarak, enfeksiyon belirtilerini fark ederek ve cihazlarınızı korumak için proaktif önlemler alarak, güvenli ve keyifli bir Android deneyimi yaşayabilirsiniz.
Geonode ekibi, bu makalenin sizi potansiyel riskler konusunda bilgilendirmekle kalmayıp, cihazınızın güvenliğini kontrol altına almanızı da sağlayacağını umuyor.
Güvenli çevrimiçi gezinme için Geonode, anonim gezinme, coğrafi kısıtlamalı içeriğe web erişimi ve web veri toplama için yüksek kaliteli mobil proxy'ler sunar.

