Android-Geräte, die für ihre Vielseitigkeit und Benutzerfreundlichkeit bekannt sind, sind in letzter Zeit wegen einer weniger wünschenswerten Eigenschaft in die Kritik geraten – vorinstallierter Malware.
Dieser Artikel befasst sich mit der alarmierenden Tatsache, dass Millionen von Android-Fernsehern und -Smartphones möglicherweise mit vorinstallierter Malware ausgeliefert werden, und beleuchtet die damit verbundenen Risiken, wie man solche Bedrohungen erkennt und welche Maßnahmen Sie ergreifen können, um Ihre Geräte zu schützen.
Was ist vorinstallierte Malware?
Vorinstallierte Malware ist, wie der Name schon sagt, schädliche Software, die bereits bei Auspacken des Geräts darauf installiert ist. Diese Art von Malware ist besonders heimtückisch, da sie den üblichen Download- und Installationsprozess umgeht, der normalerweise Sicherheitssoftware auslöst. Bei Android-Fernsehern und -Smartphones kann diese Malware von Werbeklick-Bots bis hin zu gefährlicheren Programmen reichen, die persönliche Daten stehlen oder sogar die Kontrolle über Ihr Gerät übernehmen können.
Jüngste Berichte deuten darauf hin, dass möglicherweise Millionen von Android-Fernsehern und -Smartphones mit vorinstallierter Malware ausgeliefert werden. Laut einer Studie des Cybersicherheitsunternehmens Trend Micro könnten bis zu 8,9 Millionen Smartphones und eine nicht näher bezifferte Anzahl von Android-TVs betroffen sein. Diese alarmierende Zahl verdeutlicht das Ausmaß des Problems und die potenziellen Risiken für ahnungslose Nutzer.
Wie kommt es zur Vorinstallation von Malware?
Man könnte sich fragen, wie es dazu kommt, dass Malware bereits vorinstalliert auf einem Gerät ist. Hier sind einige der wahrscheinlichsten Szenarien, um dies zu verstehen.
- Beteiligung Dritter – Laut einem Bericht des Cybersicherheitsunternehmens Trend Micro kann die Installation von Malware auf Android-Geräten erfolgen, wenn Hersteller von Android-Geräten Dritte beauftragen, Standard-Systemabbilder zu erweitern. Diese Dritten können böswillige Absichten verfolgen oder unzureichende Sicherheitsmaßnahmen ergreifen, was zur Installation von Malware führt. (csoonline.com)
- Unterlaufene Sicherheitsmaßnahmen – In einigen Fällen können die Sicherheitsmaßnahmen auf Werksebene unterlaufen werden, sodass Malware auf den Geräten installiert werden kann. Dies könnte auf fehlende ordnungsgemäße Sicherheitsprotokolle oder die Verwendung veralteter oder unsicherer Software zurückzuführen sein.
- Skrupellose Hersteller – Manche Hersteller installieren möglicherweise absichtlich Malware auf ihren Geräten, um schnelle Gewinne zu erzielen. Diese Malware generiert oft Einnahmen durch Klicks auf Werbeanzeigen oder durch Datendiebstahl.
- Preisgünstige Geräte – Preisgünstige Android-Geräte scheinen besonders anfällig für vorinstallierte Malware zu sein. Diese Geräte verfügen oft über laxe Sicherheitsmaßnahmen und nutzen App-Stores von Drittanbietern, in denen bösartige Apps mit höherer Wahrscheinlichkeit zu finden sind. (pcmag.com)
- Vorinstallierte Apps – Manche Malware kann in Form von scheinbar legitimen Apps vorinstalliert sein. Diese Apps verfügen oft über übermäßige Berechtigungen und können verschiedene bösartige Aktivitäten ausführen, von der Anzeige aufdringlicher Werbung bis hin zum Diebstahl persönlicher Daten. (avast.com)
2023: Berichte über vorinstallierte Malware in „harmlosen“ Apps
Laut einem Bericht von Bleeping Computer verlangen Cyberkriminelle bekanntermaßen bis zu 5.000 US-Dollar dafür, Malware in eine App auf Google Play einzubauen. Dies deutet darauf hin, dass die Vorinstallation von Malware für Cyberkriminelle ein lukratives Geschäft sein kann, was die Notwendigkeit strenger Sicherheitsmaßnahmen noch einmal unterstreicht.
Dr. Webs Übersicht vom Januar 2023 zur Virenaktivität auf Mobilgeräten hob einen Anstieg der Adware-Trojaner-Aktivität hervor, wobei die Trojaner-Familie „Android.HiddenAds“ besonders verbreitet war. Diese Trojaner werden oft als beliebte und harmlose Anwendungen verbreitet, können jedoch nach der Installation aufdringliche Werbung anzeigen und die Geräteleistung erheblich beeinträchtigen.
Ein Bericht von Malwarebytes wies zudem darauf hin, dass Malware für Android-Geräte eine weitaus größere Bedrohung darstellt als für iOS-Geräte. Malware auf Android-Geräten tritt in vielen Formen auf, darunter Adware, Ransomware und Trojaner, die als harmlose Apps getarnt sind. Diese bösartigen Apps können persönliche und finanzielle Daten stehlen und einen dauerhaften Zugang zum Smartphone schaffen, was eine erhebliche Bedrohung für Unternehmen darstellt.
Diese Berichte unterstreichen, dass vorinstallierte Malware ein ernstes Problem darstellt, das angegangen werden muss. Es geht nicht nur um das Gerät, das Sie kaufen, sondern auch um die Apps, die Sie installieren, und die Sicherheitsmaßnahmen, die Sie zum Schutz Ihres Geräts ergreifen.
Hier sind einige betroffene Apps der Goldoson-Malware vom April 2023 (hier ist die vollständige Liste):
• L.POINT mit L.PAY – 10 Millionen Downloads
• Swipe Brick Breaker – 10 Millionen Downloads
• Money Manager Expense & Budget – 10 Millionen Downloads
• GOM Player – 5 Millionen Downloads
• LIVE Score, Real-Time Score – 5 Millionen Downloads
• Pikicast – 5 Millionen Downloads
• Compass 9: Smart Compass – 1 Million Downloads
• GOM Audio – Musik, Songtexte synchronisieren – 1 Million Downloads
• LOTTE WORLD Magicpass – 1 Million Downloads
• Bounce Brick Breaker – 1 Million Downloads
• Infinite Slice – 1 Million Downloads
• SomNote – Schöne Notiz-App – 1 Million Downloads
• Korea Subway Info: Metroid – 1 Million Downloads
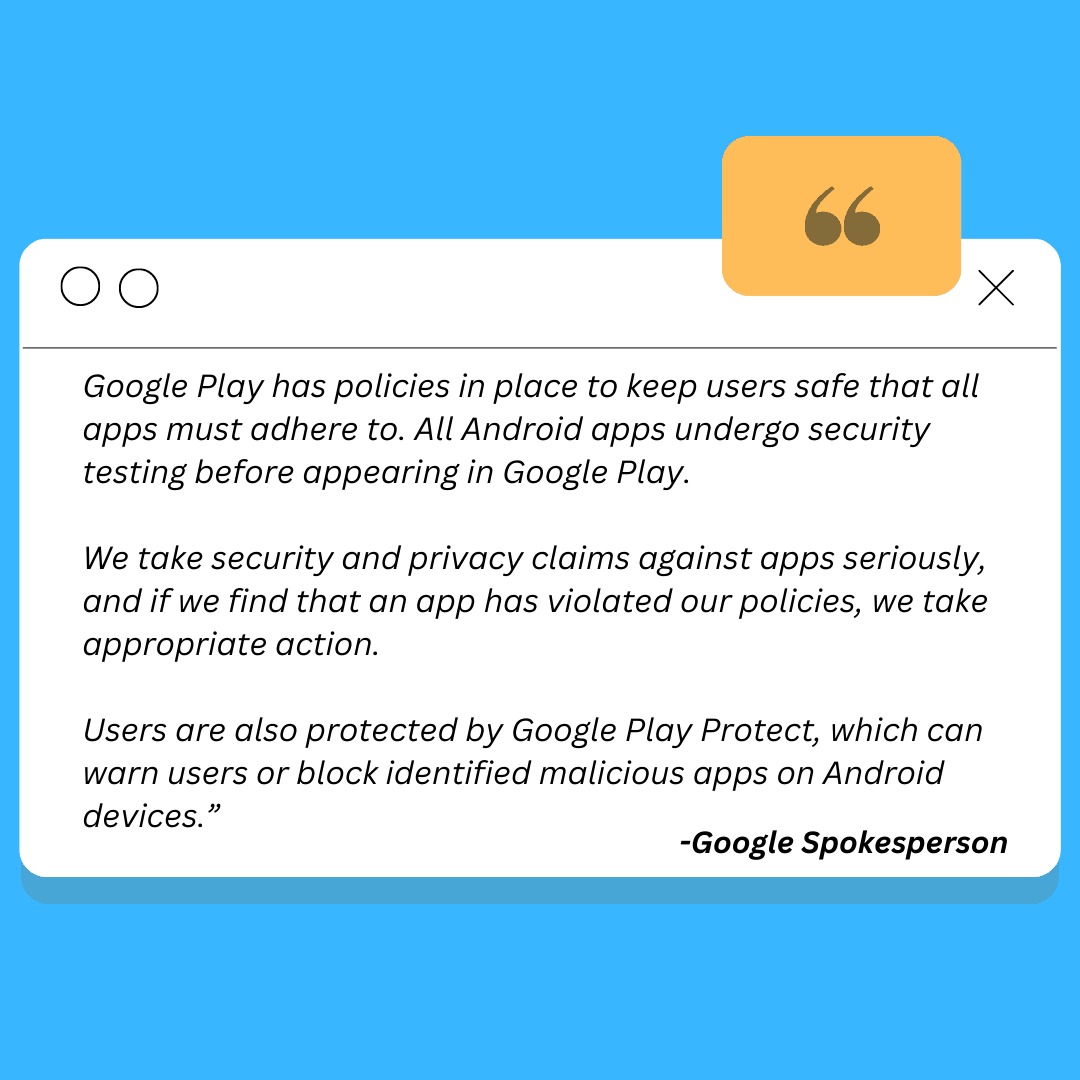
Hier ist, was ein Google-Sprecher über Malware in Google Play-Apps sagt:
Fallstudien
Das Problem vorinstallierter Malware auf Android-Geräten ist nicht neu. Im Laufe der Jahre gab es mehrere viel beachtete Fälle, die dieses Problem ans Licht gebracht haben. Hier sind einige bemerkenswerte Beispiele:
2023: Android-TV-Streaming-Geräte
• Im Mai 2023 gab es einen weiteren bemerkenswerten Fall, der beliebte Android-TV-Streaming-Geräte betraf, die auf in China hergestellten Chipsätzen basierten.
• Berichten zufolge waren diese Geräte bereits mit vorinstallierter Malware ausgeliefert worden, was zu erheblichen Leistungsproblemen und Sicherheitsbedenken führte.
• Es stellte sich heraus, dass die Malware in der Lage war, persönliche Daten zu stehlen und sogar die Kontrolle über das Gerät zu übernehmen.
• Dieser Fall unterstrich die Notwendigkeit strenger Sicherheitsmaßnahmen, selbst bei scheinbar harmlosen Geräten wie TV-Streaming-Geräten.
2022: Malware-Vorfall bei der T95 Android-TV-Box
• Im Jahr 2022 entdeckte ein kanadischer Berater für Systemsicherheit, dass eine bei Amazon gekaufte T95-Android-TV-Box mit persistenter, ausgeklügelter Malware vorinstalliert war, die in die Firmware eingebettet war.
• Die Malware erwies sich als ähnlich zu „CopyCat“, einer ausgeklügelten Android-Malware, die erstmals 2017 von Forschern für mobile Bedrohungen bei Check Point entdeckt wurde. Diese Malware war zuvor in einer Adware-Kampagne aufgetreten, die 14 Millionen Android-Geräte infiziert hatte.
• Die T95-Android-TV-Box war über Amazon, AliExpress und andere große E-Commerce-Plattformen weit verbreitet, was das potenzielle Ausmaß des Problems verdeutlicht.
2021: Vorfall mit deutschen Android-Mobilgeräten
• Im Jahr 2021 entdeckte Malwarebytes eine vorinstallierte, automatisch installierende Bedrohung auf Android-Mobilgeräten in Deutschland.
• Es stellte sich heraus, dass der Auto-Installer in der Lage war, ohne Zustimmung des Nutzers zusätzliche Apps zu installieren, was potenziell zu weiteren Sicherheitsproblemen führen konnte.
• Dieser Fall unterstrich die Bedeutung regelmäßiger Geräte-Updates und der Verwendung zuverlässiger Sicherheitssoftware.
2020: Malware-Vorfall beim UMX U683CL-Smartphone
• Im Jahr 2020 berichtete Malwarebytes über einen Fall, bei dem das im Rahmen des „Lifeline Assistance“-Programms angebotene UMX U683CL-Smartphone mit vorinstallierter Malware ausgeliefert wurde.
• Die Malware wurde als „HiddenAds“ identifiziert, eine Adware, die dafür bekannt ist, aufdringliche Werbung anzuzeigen und möglicherweise Nutzerdaten zu stehlen.
• Dieser Fall verdeutlichte die mit kostengünstigen Geräten verbundenen Risiken und die Bedeutung strenger Sicherheitsmaßnahmen.
2019: Chamois-Botnetz
• Im Jahr 2019 deckte Maddie Stone, Forscherin bei Google Project Zero, die Existenz eines Botnetzes namens Chamois auf, das für SMS- und Werbebetrug genutzt wurde.
• Dieses Botnetz hat Millionen von Geräten befallen, erhebliche Störungen verursacht und zu einer groß angelegten Untersuchung geführt.
• Das Chamois-Botnetz war insofern einzigartig, als es nicht nur auf Geräten vorinstalliert war, sondern sich auch auf andere Geräte ausbreiten konnte.
• Diese Fallstudie macht deutlich, welches Ausmaß und welche Auswirkungen vorinstallierte Malware haben kann.
2018: Preisgünstige Android-Smartphones
• Bei preisgünstigen Android-Geräten wurde wiederholt festgestellt, dass sie mit vorinstallierter Malware ausgeliefert wurden.
• Diese Geräte, die häufig in China hergestellt werden, sind aufgrund laxer Sicherheitsmaßnahmen und der Nutzung von App-Stores von Drittanbietern besonders anfällig.
• Die auf diesen Geräten gefundene Malware reicht von Adware bis hin zu gefährlicherer Software, die persönliche Daten stehlen kann.
• Dieser Fall verdeutlicht die mit preisgünstigen Geräten verbundenen Risiken und die Bedeutung des Kaufs bei seriösen Herstellern.
2017: Android-Malware-Ausbruch
• Im Jahr 2017 wurde über einen schwerwiegenden Vorfall berichtet, bei dem festgestellt wurde, dass mehrere Produktreihen von Android-Geräten mit vorinstallierter Malware ausgestattet waren.
• Die betroffenen Geräte stammten von verschiedenen Herstellern, was die weitreichende Ausbreitung des Problems verdeutlicht.
• Bei der betreffenden Malware handelte es sich in erster Linie um Adware, die aufdringliche Pop-up-Anzeigen verursachte und die Geräteleistung erheblich beeinträchtigte.
• Dieser Vorfall führte zu einer verstärkten Überprüfung der Hersteller von Android-Geräten und ihrer Sicherheitspraktiken.
Diese Fallstudien sind eine eindringliche Mahnung vor den potenziellen Risiken vorinstallierter Malware auf Android-Geräten. Sie unterstreichen die Bedeutung von Wachsamkeit, regelmäßigen Geräte-Updates und der Verwendung zuverlässiger Sicherheitssoftware.
Was passiert, wenn Ihr Mobilgerät mit Malware infiziert ist?
Die Auswirkungen von vorinstallierter Malware auf Ihrem Mobilgerät können von leicht lästig bis hin zu schwerwiegenden Schäden reichen. Im harmlosesten Fall führt dies zu einer beeinträchtigten Benutzererfahrung mit unaufhörlicher Werbung und träger Leistung.
Im schlimmsten Fall kann es zu erheblichen Sicherheitslücken kommen, bei denen persönliche Daten gestohlen werden oder Geräte unbrauchbar werden.
„Die Infektion verwandelt diese Geräte in mobile Proxys, Werkzeuge zum Diebstahl und Verkauf von SMS-Nachrichten, Social-Media- und Online-Messaging-Konten sowie zur Monetarisierung durch Werbung und Klickbetrug“, so das Cybersicherheitsunternehmen Trend Micro. Diese Art von Malware kann zu einem erheblichen Verlust persönlicher Daten und der Privatsphäre führen.
Manche Malware dringt in System-Apps ein, wodurch es schwierig wird, sie zu entfernen, ohne die Funktionalität des Geräts zu beeinträchtigen. Diese Art von Malware kann zu einer erheblichen Verschlechterung der Geräteleistung und des Nutzererlebnisses führen.
Im Jahr 2019 deckte Maddie Stone, Forscherin bei Google Project Zero, die Existenz eines SMS- und Werbebetrugs-Botnetzes namens Chamois auf, von dem Millionen von Geräten betroffen waren. Dieses Botnetz war in der Lage, Werbebetrug zu generieren, Hintergrund-Apps zu installieren, Plugins herunterzuladen und sogar die Kontrolle über das Gerät zu übernehmen.
Es gibt zudem Malware, die es dem Android-Gerät ermöglicht, über eine Hintertür mit einem „Command & Control“-Server zu kommunizieren. Diese Art von Malware kann zu einer erheblichen Sicherheitslücke führen, mit dem Risiko, dass persönliche Daten gestohlen oder das Gerät ferngesteuert wird.
Ein Blick auf die weltweiten Auswirkungen der jüngsten Malware-Attacke vom Mai 2023
Laut Trend Micro hatte die „Lemon Group“, eine große Cyberkriminalitätsgruppe (die inzwischen unter dem Namen „Durian Cloud SMS“ firmiert), zuvor auf ihrer Website behauptet, die Kontrolle über fast neun Millionen Geräte in 180 Ländern zu haben.
Zu den am stärksten betroffenen Ländern zählen die Vereinigten Staaten, Mexiko, Indonesien, Thailand und Russland.

Wie erkennt man vorinstallierte Malware?
Das Erkennen von vorinstallierter Malware kann schwierig sein, zumal diese oft im Hintergrund und ohne Wissen des Nutzers läuft. Es gibt jedoch verschiedene Anzeichen und Methoden, mit denen Sie potenzielle Malware auf Ihrem Android-Gerät aufspüren können:
- Übermäßiger Akkuverbrauch – Malware verbraucht oft erheblich viel Akkuleistung, was zu einem schnelleren Akkuverbrauch als normal führt.
- Unerwarteter Datenverbrauch – Wenn Sie einen plötzlichen Anstieg des Datenverbrauchs bemerken, könnte dies ein Anzeichen dafür sein, dass Malware im Hintergrund aktiv ist.
- Häufige, unerklärliche Pop-up-Anzeigen – Häufige Pop-up-Anzeigen, die ohne erkennbare Quelle erscheinen, können ein Anzeichen für Adware sein, eine Art von Malware.
- Einsatz von Sicherheits-Apps – Sicherheits-Apps wie Malwarebytes, Norton, Lookout oder Bitdefender können Ihr Gerät auf Viren und Malware scannen.
- Einrichten eines Proxys zur Überprüfung des Netzwerkverkehrs - Diese Methode kann dabei helfen, festzustellen, ob Ihr Android-Gerät mit verdächtigen Servern kommuniziert – ein potenzielles Anzeichen für Malware.
- Überprüfung der Geräteleistung - Wenn Ihr Gerät langsamer als gewöhnlich läuft oder häufig abstürzt, könnte dies an Malware liegen.
- Nutzung integrierter Sicherheitsfunktionen - Einige Android-Geräte verfügen über integrierte Sicherheitsfunktionen, die bei der Erkennung von Malware helfen können. Beispielsweise kann die „Smart Manager“-App von Samsung nach Malware oder Viren suchen.
- Überprüfung der installierten Apps - Überprüfen Sie Ihre installierten Apps auf Programme, die Sie nicht kennen. Malware tarnt sich oft als legitime App.
Fazit
Das Problem der vorinstallierten Malware auf Android-Fernsehern und -Smartphones ist ernst zu nehmen und betrifft potenziell Millionen von Geräten weltweit.
Indem Sie sich jedoch der Risiken bewusst werden, die Anzeichen einer Infektion erkennen und proaktive Maßnahmen zum Schutz Ihrer Geräte ergreifen, können Sie ein sicheres und angenehmes Android-Erlebnis gewährleisten.
Das Geonode-Team hofft, dass dieser Artikel Sie nicht nur über die potenziellen Risiken aufklärt, sondern Sie auch in die Lage versetzt, die Sicherheit Ihres Geräts selbst in die Hand zu nehmen.
Für sicheres Surfen im Internet bietet Geonode hochwertige mobile Proxys für anonymes Surfen, den Zugriff auf geografisch eingeschränkte Inhalte und Web-Scraping.

