
Android 设备以其多功能性和易用性而闻名,但最近却因一项不那么令人愉快的特性——预装的恶意软件——而受到密切关注。
本文深入探讨了数百万台安卓电视和手机可能预装恶意软件这一令人担忧的现实,揭示了其中涉及的风险、如何识别此类威胁,以及您可以采取哪些措施来保障设备安全。

Maricor Bunal
更新于:2026年10月7日
发布于:2023年5月22日
安卓设备上的预装恶意软件:一种隐蔽却致命的现实。2023年,数百万用户面临着来自这种隐蔽软件的潜在威胁。学习如何识别并应对这些隐蔽的危险。
Android 设备以其多功能性和易用性而闻名,但最近却因一项不那么令人愉快的特性——预装的恶意软件——而受到密切关注。
本文深入探讨了数百万台安卓电视和手机可能预装恶意软件这一令人担忧的现实,揭示了其中涉及的风险、如何识别此类威胁,以及您可以采取哪些措施来保障设备安全。
顾名思义,预装恶意软件是指设备开箱即用时已预先安装在其中的恶意软件。此类恶意软件尤其隐蔽,因为它绕过了通常会触发安全软件的常规下载和安装流程。 就安卓电视和手机而言,这类恶意软件的范围很广,从广告点击机器人到更危险的软件不等,后者甚至可能窃取个人信息或接管您的设备。
最近的报告显示,可能有数百万台安卓电视和手机预装了恶意软件。 根据网络安全公司趋势科技(Trend Micro)的一项[研究],多达890万部手机和数量不详的安卓电视可能受到影响。这一令人震惊的数字凸显了问题的严重性,以及对毫无防备的用户造成的潜在风险。
人们可能会好奇,恶意软件究竟是如何被预装到设备上的。以下是一些最可能的情况,有助于理解这一现象。
据 Bleeping Computer 的一份报告显示,网络犯罪分子在 Google Play 上向应用植入恶意软件的收费最高可达 5000 美元。这表明,预装恶意软件对网络犯罪分子而言是一项利润丰厚的生意,进一步凸显了采取严格安全措施的必要性。
Dr. Web 针对移动设备病毒活动发布的 2023年1月回顾报告 指出,广告木马活动呈上升趋势,其中 Android.HiddenAds 木马家族尤为猖獗。这些木马通常伪装成流行且无害的应用程序进行传播,但一旦安装,便会显示侵入性广告并显著降低设备性能。
一份 Malwarebytes 报告 也指出,恶意软件对 Android 设备的威胁远大于对 iOS 设备的威胁。 Android 设备上的恶意软件形式多样,包括广告软件、勒索软件以及伪装成无害应用的木马。这些恶意应用不仅会窃取个人和财务数据,还会为攻击者建立通往智能手机的永久通道,对企业构成重大威胁。
这些报告强调了一个事实:预装恶意软件是一个亟待解决的严重问题。这不仅关乎您购买的设备,还关乎您安装的应用程序以及为保护设备所采取的安全措施。
以下是 2023 年 4 月 Goldoson 恶意软件影响的部分应用(完整列表):
• L.POINT with L.PAY - 1000 万次下载
• Swipe Brick Breaker - 1000万次下载
• Money Manager Expense & Budget - 1000万次下载
• GOM Player - 500万次下载
• LIVE Score, Real-Time Score - 500 万次下载
• Pikicast - 500 万次下载
• Compass 9: Smart Compass - 100 万次下载
• GOM Audio - 音乐、歌词同步 - 100万次下载
• 乐天世界 Magicpass - 100万次下载
• Bounce 打砖块 - 100万次下载
• Infinite Slice - 100万次下载
• SomNote - 精美笔记应用 - 100万次下载
• 韩国地铁信息:Metroid - 100万次下载
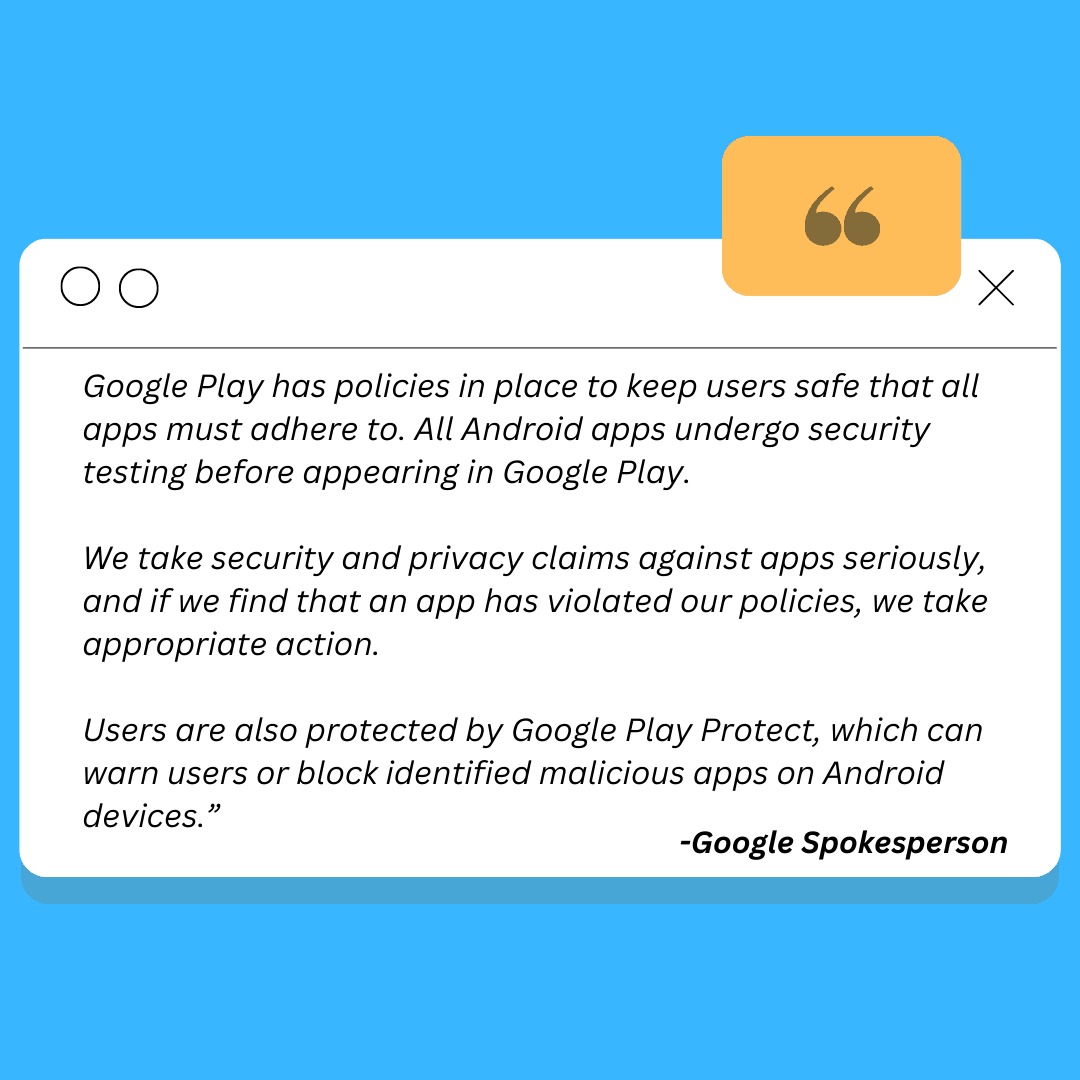
以下是谷歌发言人关于 Google Play 应用中恶意软件的声明:
Android 设备预装恶意软件的问题并非新鲜事。多年来,已发生多起备受瞩目的案例,将这一问题公之于众。以下是一些值得注意的例子:
• 2023年5月,另一起引人注目的案例涉及基于中国制造芯片组的热门安卓电视流媒体设备。
• 据报道,这些设备出厂时预装了恶意软件,导致严重的性能问题和安全隐患。
• 经查,该恶意软件不仅能窃取个人信息,甚至还能接管设备控制权。
• 这一案例凸显了即使在流媒体盒等看似无害的设备上,也必须采取严格的安全措施。
• 2022年,一位加拿大系统安全顾问发现,从亚马逊购买的T95安卓电视盒中,其固件内嵌有持久且复杂的恶意软件。
• 经查,该恶意软件与“CopyCat”相似——这是一种由Check Point移动威胁研究人员于2017年首次发现的复杂安卓恶意软件。此前,该恶意软件曾出现在一项广告软件攻击活动中,导致1400万台安卓设备遭到感染。
• 这款 T95 Android 电视盒子通过亚马逊、AliExpress 及其他大型电商平台广泛销售,凸显了该问题的潜在影响范围。
• 2021年,Malwarebytes发现德国境内的安卓移动设备上预装了一种自动安装程序威胁。
• 经查,该自动安装程序能够在未经用户同意的情况下安装其他应用,可能导致进一步的安全问题。
• 此案例突显了定期更新设备以及使用可靠安全软件的重要性。
• 2020年,Malwarebytes 报告了一起案例,称通过“生命线援助计划”(Lifeline Assistance)提供的UMX U683CL手机预装了恶意软件。
• 该恶意软件被确认为HiddenAds,这是一种以显示侵入性广告并可能窃取用户数据而闻名的广告软件。
• 此案例凸显了低成本设备带来的风险,以及采取严格安全措施的重要性。
• 2019年,谷歌Project Zero研究员Maddie Stone揭露了一个名为Chamois的短信和广告欺诈僵尸网络。
• 该僵尸网络已影响数百万台设备,造成严重干扰,并引发了大规模调查。
• Chamois 僵尸网络 的独特之处在于,它不仅预装在设备上,还能够传播到其他设备。
• 本案例研究提醒我们,预装恶意软件可能造成的规模和影响不容小觑。
• 研究多次发现,低价安卓设备 预装了恶意软件。
• 这些设备通常在中国制造,由于安全措施松懈且使用第三方应用商店,因此特别容易受到攻击。
• 在这些设备上发现的恶意软件种类繁多,从广告软件到能够窃取个人数据的更危险软件不等。
• 这一案例凸显了低价设备带来的风险,以及从信誉良好的制造商处购买设备的重要性。
• 2017年,有报道称,多款安卓设备被发现预装了恶意软件。
• 受影响的设备来自多家制造商,凸显了该问题的普遍性。
• 涉事恶意软件主要为广告软件,会弹出侵入性广告,并显著降低设备性能。
• 该事件导致人们对安卓设备制造商及其安全措施的审查力度加大。
这些案例研究有力地提醒了我们安卓设备上预装恶意软件的潜在风险。它们强调了保持警惕、定期更新设备以及使用可靠安全软件的重要性。
移动设备上预装恶意软件的影响,可能从轻微的烦扰到严重的损害不等。危害最轻微的情况下,可能会导致用户体验不佳,例如广告不断弹出、运行速度变慢等。
最严重的情况下,可能会导致重大安全漏洞,导致个人数据被盗或设备无法正常运行。
_“感染会将这些设备变成移动代理,用于窃取和贩卖短信、社交媒体及在线通讯账号,并通过广告和点击欺诈牟利,”_网络安全公司 趋势科技 表示。此类恶意软件可能导致个人数据和隐私遭受重大损失。
有些恶意软件渗透到系统应用中,使得在不影响设备功能的情况下难以将其移除。此类恶意软件会导致设备性能和用户体验大幅下降。
2019年,谷歌Project Zero研究员Maddie Stone揭露了一个名为Chamois的短信和广告欺诈僵尸网络的存在,该僵尸网络已影响数百万台设备。该僵尸网络能够制造广告欺诈、安装后台应用、下载插件,甚至接管设备控制权。
此外,还有一些恶意软件会通过后门使安卓设备与“指挥与控制中心”服务器进行通信。此类恶意软件可能导致严重的安全漏洞,不仅可能导致个人数据被窃取,还可能使设备遭到远程控制。
据趋势科技称,一个名为“Lemon Group”的大型网络犯罪团伙(现已更名为“Durian Cloud SMS”)此前曾在其网站上宣称,已控制分布在180个国家的近900万台设备。
受影响最严重的国家包括美国、墨西哥、印度尼西亚、泰国和俄罗斯。

识别预装的恶意软件可能比较棘手,尤其是因为它们通常在用户不知情的情况下在后台运行。不过,您可以通过以下几个迹象和方法来检测 Android 设备上的潜在恶意软件: