Los dispositivos Android, conocidos por su versatilidad y facilidad de uso, han sido objeto recientemente de un minucioso análisis debido a una característica poco deseable: el malware preinstalado.
Este artículo profundiza en la alarmante realidad de que millones de televisores y teléfonos Android podrían venir con malware preinstalado, arrojando luz sobre los riesgos que ello conlleva, cómo identificar estas amenazas y las medidas que puedes tomar para proteger tus dispositivos.
¿Qué es el malware preinstalado?
El malware preinstalado, como su nombre indica, es un software malicioso que viene instalado en un dispositivo nada más sacarlo de la caja. Este tipo de malware es especialmente insidioso porque elude el proceso habitual de descarga e instalación que suele activar el software de seguridad. En el caso de los televisores y teléfonos Android, este malware puede ir desde bots de clics publicitarios hasta software más peligroso capaz de robar información personal o incluso tomar el control del dispositivo.
Informes recientes sugieren que podrían ser millones los televisores y teléfonos Android que vienen con malware preinstalado. Según un estudio de la empresa de ciberseguridad Trend Micro, podrían verse afectados hasta 8,9 millones de teléfonos y un número indeterminado de televisores Android. Esta cifra alarmante pone de relieve la magnitud del problema y los riesgos potenciales para los usuarios desprevenidos.
¿Cómo se preinstala el malware?
Uno podría preguntarse cómo acaba el malware preinstalado en un dispositivo. A continuación se exponen algunos de los escenarios más probables para entenderlo.
- Intervención de terceros: según un informe de la empresa de ciberseguridad Trend Micro, la instalación de malware en dispositivos Android puede producirse cuando los fabricantes de estos dispositivos contratan a terceros para mejorar las imágenes de sistema estándar. Estos terceros pueden tener intenciones maliciosas o medidas de seguridad inadecuadas, lo que da lugar a la instalación de malware. (csoonline.com)
- Medidas de seguridad comprometidas: en algunos casos, las medidas de seguridad a nivel de fábrica pueden verse comprometidas, lo que permite que se instale malware en los dispositivos. Esto podría deberse a la falta de protocolos de seguridad adecuados o al uso de software obsoleto o inseguro.
- Fabricantes sin escrúpulos: algunos fabricantes pueden instalar malware de forma intencionada en sus dispositivos para obtener beneficios rápidos. Este malware suele generar ingresos a través de clics en anuncios o del robo de datos.
- Dispositivos de bajo coste: los dispositivos Android de bajo coste parecen ser especialmente susceptibles al malware preinstalado. Estos dispositivos suelen tener medidas de seguridad laxas y utilizan tiendas de aplicaciones de terceros, que son más propensas a albergar aplicaciones maliciosas. (pcmag.com)
- Aplicaciones preinstaladas: algunos programas maliciosos pueden venir preinstalados en forma de aplicaciones aparentemente legítimas. Estas aplicaciones suelen tener permisos excesivos y pueden llevar a cabo diversas actividades maliciosas, desde mostrar anuncios intrusivos hasta robar datos personales. (avast.com)
2023: Informes sobre malware preinstalado en aplicaciones «inocentes»
Según un informe de Bleeping Computer, se sabe que los ciberdelincuentes cobran hasta 5.000 dólares por añadir malware a una aplicación en Google Play. Esto indica que la preinstalación de malware puede ser un negocio lucrativo para los ciberdelincuentes, lo que subraya aún más la necesidad de adoptar medidas de seguridad estrictas.
El análisis de enero de 2023 de Dr. Web sobre la actividad de virus en dispositivos móviles puso de relieve un aumento de la actividad de troyanos de adware, siendo especialmente frecuente la familia de troyanos Android.HiddenAds. Estos troyanos suelen distribuirse como aplicaciones populares e inofensivas, pero, una vez instalados, pueden mostrar anuncios intrusivos y ralentizar significativamente el rendimiento del dispositivo.
Un informe de Malwarebytes también señaló que el malware supone una amenaza mucho mayor para los dispositivos Android que para los de iOS. El malware en los dispositivos Android adopta muchas formas, entre ellas el adware, el ransomware y los troyanos camuflados como aplicaciones inofensivas. Estas aplicaciones maliciosas pueden robar datos personales y financieros y establecer una puerta de acceso permanente al smartphone, lo que supone una amenaza significativa para las empresas.
Estos informes subrayan el hecho de que el malware preinstalado es un problema grave que hay que abordar. No se trata solo del dispositivo que compras, sino también de las aplicaciones que instalas y de las medidas de seguridad que adoptas para proteger tu dispositivo.
Estas son algunas de las aplicaciones afectadas por el malware Goldoson de abril de 2023 (aquí está la lista completa):
• L.POINT con L.PAY - 10 millones de descargas
• Swipe Brick Breaker: 10 millones de descargas
• Money Manager Expense & Budget: 10 millones de descargas
• GOM Player: 5 millones de descargas
• LIVE Score, Real-Time Score: 5 millones de descargas
• Pikicast: 5 millones de descargas
• Compass 9: Smart Compass: 1 millón de descargas
• GOM Audio - Música, sincronización de letras - 1 millón de descargas
• LOTTE WORLD Magicpass - 1 millón de descargas
• Bounce Brick Breaker - 1 millón de descargas
• Infinite Slice - 1 millón de descargas
• SomNote - Preciosa aplicación para tomar notas - 1 millón de descargas
• Korea Subway Info: Metroid - 1 millón de descargas
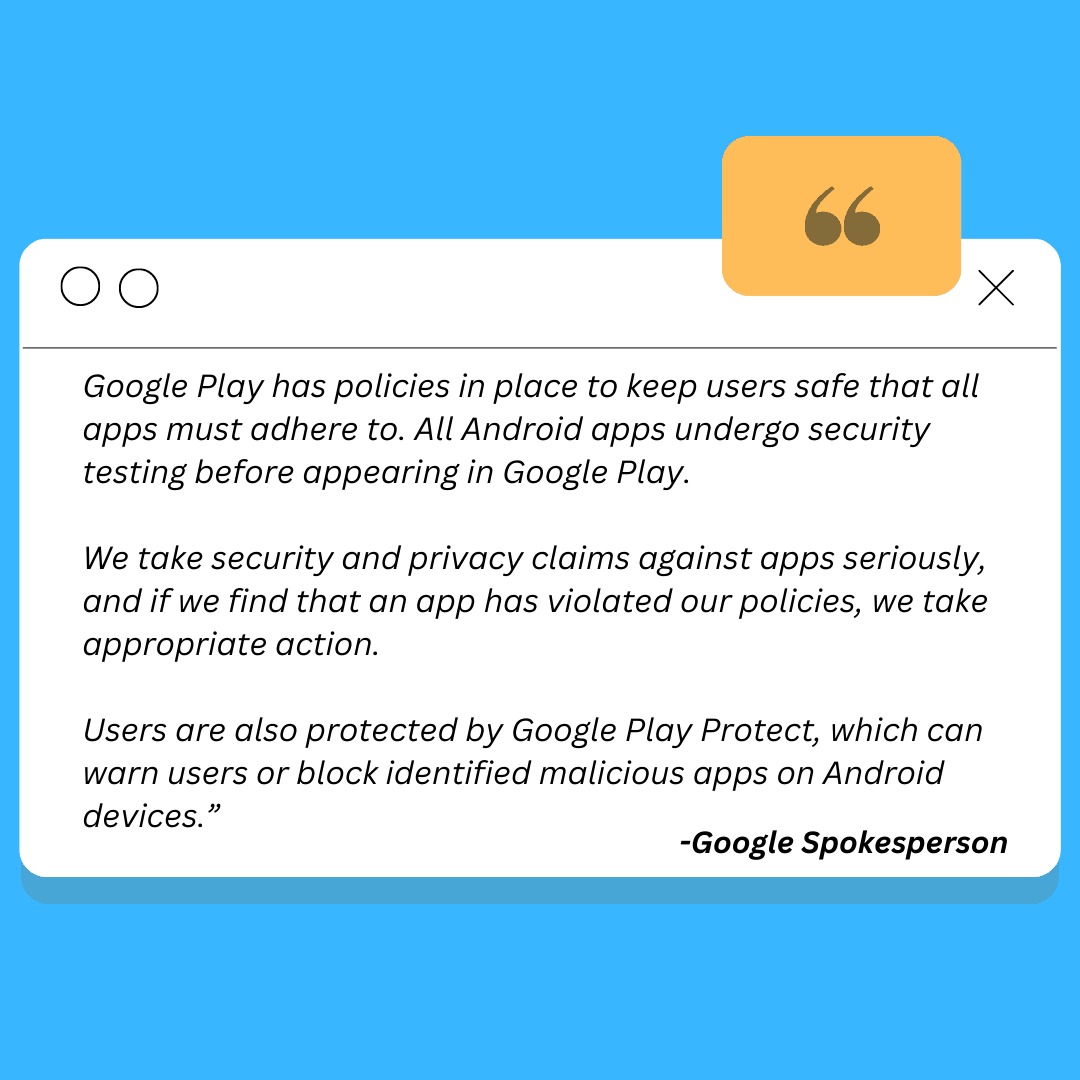
Esto es lo que dice un portavoz de Google sobre el malware en las aplicaciones de Google Play:
Casos prácticos
El problema del malware preinstalado en dispositivos Android no es nuevo. A lo largo de los años, se han producido varios casos de gran repercusión que han sacado a la luz este problema. A continuación se presentan algunos ejemplos destacados:
2023: Dispositivos de streaming para Android TV
• En mayo de 2023, se produjo otro caso destacado relacionado con populares dispositivos de streaming para Android TV basados en chipsets fabricados en China.
• Según se informó, estos dispositivos venían con malware preinstalado, lo que provocaba importantes problemas de rendimiento y suscitaba preocupaciones en materia de seguridad.
• Se descubrió que el malware era capaz de robar información personal e incluso de tomar el control del dispositivo.
• Este caso puso de relieve la necesidad de adoptar medidas de seguridad rigurosas, incluso en dispositivos aparentemente inofensivos como los dispositivos de streaming para TV.
2022: Incidente de malware en el dispositivo T95 Android TV Box
• En 2022, un consultor canadiense de seguridad de sistemas descubrió que un dispositivo T95 Android TV Box comprado en Amazon venía precargado con un malware persistente y sofisticado integrado en su firmware.
• Se descubrió que el malware era similar a «CopyCat», un sofisticado malware para Android detectado por primera vez por los investigadores de amenazas móviles de Check Point en 2017. Este malware ya se había observado anteriormente en una campaña de adware que infectó a 14 millones de dispositivos Android.
• El dispositivo Android TV T95 se comercializaba ampliamente a través de Amazon, AliExpress y otras grandes plataformas de comercio electrónico, lo que pone de relieve la magnitud potencial del problema.
2021: Incidente con dispositivos móviles Android en Alemania
• En 2021, Malwarebytes descubrió una amenaza de instalación automática preinstalada en dispositivos móviles Android en Alemania.
• Se comprobó que el instalador automático era capaz de instalar aplicaciones adicionales sin el consentimiento del usuario, lo que podía dar lugar a más problemas de seguridad.
• Este caso puso de relieve la importancia de actualizar periódicamente los dispositivos y de utilizar software de seguridad fiable.
2020: Incidente de malware en el teléfono UMX U683CL
• En 2020, Malwarebytes informó de un caso en el que el teléfono UMX U683CL, ofrecido a través del programa Lifeline Assistance, venía con malware preinstalado.
• El malware se identificó como HiddenAds, un adware conocido por mostrar anuncios intrusivos y por poder robar datos de los usuarios.
• Este caso puso de relieve los riesgos asociados a los dispositivos de bajo coste y la importancia de aplicar medidas de seguridad rigurosas.
2019: La red de bots Chamois
• En 2019, Maddie Stone, investigadora de Google Project Zero, reveló la existencia de una red de bots dedicada al fraude publicitario y de SMS llamada Chamois.
• Esta red de bots ha afectado a millones de dispositivos, causando importantes trastornos y dando lugar a una investigación a gran escala.
• La red de bots Chamois era única, ya que no solo venía preinstalada en los dispositivos, sino que también era capaz de propagarse a otros dispositivos.
• Este caso práctico sirve para recordar la magnitud y el impacto potenciales del malware preinstalado.
2018: Teléfonos inteligentes Android de bajo coste
• Se ha constatado en repetidas ocasiones que los dispositivos Android de bajo coste vienen con malware preinstalado.
• Estos dispositivos, a menudo fabricados en China, son especialmente vulnerables debido a unas medidas de seguridad laxas y al uso de tiendas de aplicaciones de terceros.
• El malware detectado en estos dispositivos abarca desde adware hasta software más peligroso capaz de robar datos personales.
• Este caso pone de relieve los riesgos asociados a los dispositivos de bajo coste y la importancia de comprarlos a fabricantes de confianza.
2017: Brote de malware para Android
• En 2017, se denunció un incidente significativo en el que se descubrió que varias gamas de dispositivos Android tenían malware preinstalado.
• Los dispositivos afectados procedían de diversos fabricantes, lo que pone de manifiesto el carácter generalizado del problema.
• El malware en cuestión era principalmente adware, que provocaba anuncios emergentes intrusivos y ralentizaba considerablemente el rendimiento de los dispositivos.
• Este incidente provocó un mayor escrutinio de los fabricantes de dispositivos Android y de sus prácticas de seguridad.
Estos casos prácticos sirven como un claro recordatorio de los riesgos potenciales que supone el malware preinstalado en los dispositivos Android. Subrayan la importancia de la vigilancia, las actualizaciones periódicas de los dispositivos y el uso de software de seguridad fiable.
¿Qué ocurre cuando tu dispositivo móvil tiene malware?
Las consecuencias de tener malware preinstalado en tu dispositivo móvil pueden ir desde una molestia leve hasta daños graves. En el peor de los casos, puede provocar una experiencia de usuario deficiente, con anuncios incesantes y un rendimiento lento.
En el peor de los casos, puede provocar graves brechas de seguridad, con el robo de datos personales o la inutilización de los dispositivos.
«La infección convierte estos dispositivos en proxies móviles, herramientas para robar y vender mensajes SMS, cuentas de redes sociales y de mensajería en línea, y para obtener beneficios a través de anuncios y fraude de clics», afirmó la empresa de ciberseguridad Trend Micro. Este tipo de malware puede provocar una pérdida significativa de datos personales y de privacidad.
Algunos programas maliciosos se infiltran en las aplicaciones del sistema, lo que dificulta su eliminación sin comprometer la funcionalidad del dispositivo. Este tipo de malware puede provocar una disminución significativa del rendimiento del dispositivo y de la experiencia del usuario.
En 2019, la investigadora de Google Project Zero, Maddie Stone, reveló la existencia de una red de bots dedicada al fraude publicitario y a los SMS llamada Chamois, que había afectado a millones de dispositivos. Esta red de bots era capaz de generar fraude publicitario, instalar aplicaciones en segundo plano, descargar complementos e incluso tomar el control del dispositivo.
También existe cierto tipo de malware que permite que el dispositivo Android se comunique con un servidor que actúa como «centro de mando y control» a través de una puerta trasera. Este tipo de malware puede provocar una grave brecha de seguridad, con el riesgo de que se roben datos personales o de que el dispositivo sea controlado de forma remota.
Análisis del impacto mundial del reciente malware de mayo de 2023
Según Trend Micro, Lemon Group, un importante grupo de ciberdelincuentes (que ahora opera bajo el nombre de «Durian Cloud SMS»), había afirmado anteriormente en su página web que controlaba cerca de nueve millones de dispositivos repartidos por 180 países.
Entre los países más afectados destacan Estados Unidos, México, Indonesia, Tailandia y Rusia.

¿Cómo detectar el malware preinstalado?
Identificar el malware preinstalado puede resultar complicado, sobre todo porque suele funcionar en segundo plano sin que el usuario se dé cuenta. Sin embargo, hay varios indicios y métodos que puedes utilizar para detectar posible malware en tu dispositivo Android:
- Consumo excesivo de batería: el malware suele consumir una cantidad significativa de batería, lo que provoca que esta se agote más rápido de lo normal.
- Uso inesperado de datos: si observas un aumento repentino en el uso de datos, podría ser un indicio de que hay malware funcionando en segundo plano.
- Anuncios emergentes frecuentes e inexplicables: los anuncios emergentes frecuentes que aparecen sin un origen claro pueden ser un indicio de adware, un tipo de malware.
- Uso de aplicaciones de seguridad - Las aplicaciones de seguridad como Malwarebytes, Norton, Lookout o Bitdefender pueden analizar tu dispositivo en busca de virus y malware.
- Configuración de un proxy para ver el tráfico de red - Este método puede ayudar a detectar si tu dispositivo Android se está comunicando con servidores sospechosos, lo que podría ser un indicio de malware.
- Comprobación del rendimiento del dispositivo - Si tu dispositivo funciona más lento de lo habitual o sufre fallos frecuentes, podría deberse a malware.
- Uso de las funciones de seguridad integradas - Algunos dispositivos Android cuentan con funciones de seguridad integradas que pueden ayudar a detectar malware. Por ejemplo, la aplicación Smart Manager de Samsung puede comprobar si hay malware o virus.
- Comprobación de las aplicaciones instaladas - Revisa tus aplicaciones instaladas en busca de cualquier cosa que no reconozcas. El malware suele camuflarse como una aplicación legítima.
Conclusión
El problema del malware preinstalado en televisores y teléfonos Android es grave y puede afectar a millones de dispositivos en todo el mundo.
Sin embargo, si comprendes los riesgos, reconoces los indicios de infección y tomas medidas proactivas para proteger tus dispositivos, podrás disfrutar de una experiencia Android segura y agradable.
El equipo de Geonode espera que este artículo no solo te informe sobre los riesgos potenciales, sino que también te permita tomar el control de la seguridad de tu dispositivo.
Para una navegación online segura, Geonode ofrece proxies móviles de alta calidad para la navegación anónima, el acceso web a contenidos con restricciones geográficas y el web scraping.

