
その汎用性と使いやすさで定評のあるAndroid端末ですが、最近ではあまり歓迎されない機能――プリインストールされたマルウェア――について厳しい目が向けられています。
本記事では、何百万台ものAndroid TVやスマートフォンにマルウェアがプリインストールされている可能性があるという憂慮すべき実態に迫り、それに伴うリスク、こうした脅威の見分け方、そしてデバイスを保護するために講じられる対策について解説します。

Maricor Bunal
更新日:2026年10月7日
公開日:2023年5月22日
Android端末にプリインストールされたマルウェア:目立たないが、極めて危険な現実。2023年、何百万人もの人々がこの陰湿なソフトウェアによる潜在的な脅威にさらされています。こうした隠れた危険を見抜き、対処する方法を学びましょう。
その汎用性と使いやすさで定評のあるAndroid端末ですが、最近ではあまり歓迎されない機能――プリインストールされたマルウェア――について厳しい目が向けられています。
本記事では、何百万台ものAndroid TVやスマートフォンにマルウェアがプリインストールされている可能性があるという憂慮すべき実態に迫り、それに伴うリスク、こうした脅威の見分け方、そしてデバイスを保護するために講じられる対策について解説します。
プリインストール型マルウェアとは、その名の通り、デバイスを箱から出した時点で既にインストールされている悪意のあるソフトウェアのことです。この種のマルウェアは、通常セキュリティソフトが反応するダウンロードやインストールのプロセスを迂回するため、特に悪質です。 Android TVやスマートフォンにおいて、このマルウェアには、広告クリックボットから、個人情報を盗み出したり、さらにはデバイスを乗っ取ったりする可能性のあるより危険なソフトウェアまで、さまざまな種類が存在します。
最近の報告によると、数百万台ものAndroid TVやスマートフォンにマルウェアがプリインストールされている可能性があります。 サイバーセキュリティ企業トレンドマイクロによる調査によると、最大890万台のスマートフォンと、数は不明ながら多数のAndroid TVが影響を受けている可能性がある。この憂慮すべき数字は、問題の規模と、疑いを持たないユーザーに対する潜在的なリスクを浮き彫りにしている。
なぜデバイスにマルウェアがプリインストールされてしまうのか、疑問に思う人もいるかもしれません。これを理解するために、最も可能性の高いシナリオをいくつか紹介します。
Bleeping Computerのレポートによると、サイバー犯罪者はGoogle Play上のアプリにマルウェアを仕込むために最大5,000ドルを請求することが知られています。これは、マルウェアのプリインストールがサイバー犯罪者にとって収益性の高いビジネスになり得ることを示しており、厳格なセキュリティ対策の必要性をさらに強調しています。
Dr. Webによる2023年1月のレビューでは、モバイルデバイス上のウイルス活動について、アドウェア型トロイの木馬の活動が増加していることが指摘され、特にAndroid.HiddenAdsトロイの木馬ファミリーが蔓延していることが明らかになりました。これらのトロイの木馬は、人気のある無害なアプリとして配布されることが多くありますが、一度インストールされると、迷惑な広告を表示したり、デバイスのパフォーマンスを著しく低下させたりする可能性があります。
また、Malwarebytesのレポートでも、マルウェアはiOSデバイスに比べてAndroidデバイスにとってはるかに大きな脅威であることが指摘されています。 Androidデバイス上のマルウェアには、アドウェア、ランサムウェア、一見無害なアプリに偽装されたトロイの木馬など、さまざまな形態があります。これらの悪意のあるアプリは、個人情報や金融情報を盗み出し、スマートフォンへの恒久的な侵入経路を確立するため、企業にとって重大な脅威となります。
これらのレポートは、プリインストールされたマルウェアが対処すべき深刻な問題であることを浮き彫りにしています。これは単に購入する端末の問題だけでなく、インストールするアプリや、端末を保護するために講じるセキュリティ対策にも関係しています。
2023年4月のGoldosonマルウェアの影響を受けたアプリの一部を以下に示します(完全なリストはこちら):
• L.POINT with L.PAY - 1,000万ダウンロード
• Swipe Brick Breaker - 1,000万ダウンロード
• Money Manager Expense & Budget - 1,000万ダウンロード
• GOM Player - 500万ダウンロード
• LIVE Score, Real-Time Score - 500万ダウンロード
• Pikicast - 500万ダウンロード
• Compass 9: Smart Compass - 100万ダウンロード
• GOM Audio - 音楽、歌詞同期 - 100万ダウンロード
• LOTTE WORLD Magicpass - 100万ダウンロード
• Bounce Brick Breaker - 100万ダウンロード
• Infinite Slice - 100万ダウンロード
• SomNote - 美しいメモアプリ - 100万ダウンロード
• Korea Subway Info: Metroid - 100万ダウンロード
Google Playのアプリにおけるマルウェアについて、Googleの広報担当者は次のように述べています:
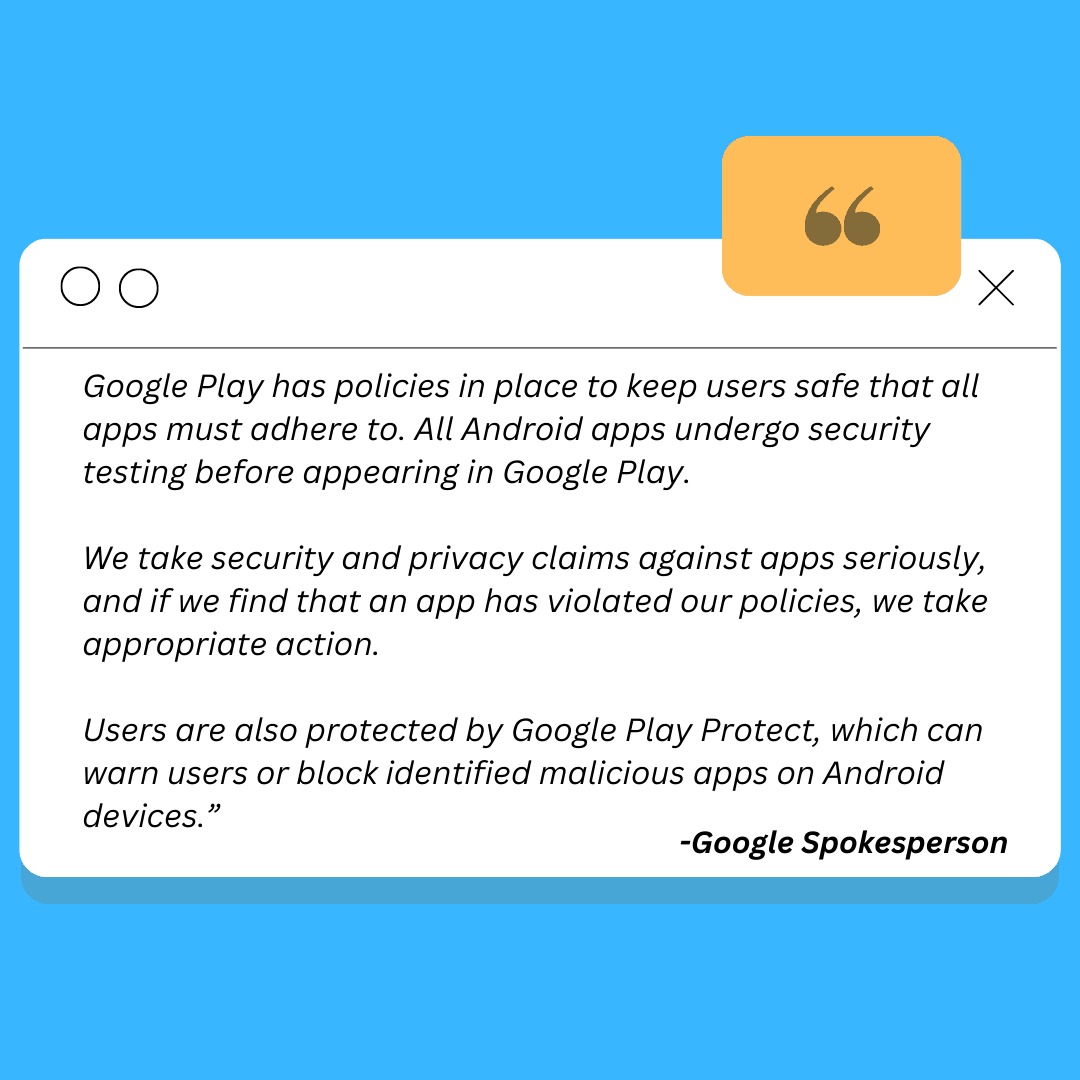
Android端末にマルウェアがプリインストールされているという問題は、決して新しいものではありません。長年にわたり、この問題を浮き彫りにした注目すべき事例がいくつか発生しています。以下に、その代表的な例をいくつか挙げます。
• 2023年5月、中国製のチップセットを搭載した人気のAndroid TVストリーミング端末をめぐる、もう1つの注目すべき事例が発生しました。
• 報道によると、これらの端末にはマルウェアがプリインストールされた状態で出荷されており、重大なパフォーマンスの問題やセキュリティ上の懸念を引き起こしていました。
• このマルウェアは、個人情報を盗み出すだけでなく、デバイスを乗っ取ることも可能であることが判明しました。
• この事例は、TVストリーミングガジェットのような一見無害に見えるデバイスであっても、厳格なセキュリティ対策が必要であることを浮き彫りにしました。
• 2022年、カナダのシステムセキュリティコンサルタントが、Amazonで購入したT95 Android TVボックスに、ファームウェアに組み込まれた持続的で高度なマルウェアがプリインストールされていることを発見した。
• このマルウェアは、2017年にチェック・ポイントのモバイル脅威研究者が初めて発見した高度なAndroidマルウェア「CopyCat」と類似していることが判明した。このマルウェアは以前、1,400万台のAndroidデバイスを感染させたアドウェアキャンペーンで確認されていた。
• このT95 Android TVボックスは、AmazonやAliExpress、その他の大手ECプラットフォームを通じて広く販売されていたことから、この問題の潜在的な規模の大きさが浮き彫りになった。
• 2021年、Malwarebytesは ドイツのAndroidモバイル端末にプリインストールされた自動インストール型マルウェアを発見しました。
• この自動インストール型マルウェアは、ユーザーの同意なしに追加のアプリをインストールできることが判明しており、さらなるセキュリティ問題を引き起こす可能性がありました。
• この事例は、デバイスの定期的な更新と信頼できるセキュリティソフトウェアの使用がいかに重要であるかを浮き彫りにした。
• 2020年、Malwarebytesは、Lifeline Assistanceプログラムを通じて提供されたUMX U683CLスマートフォンにマルウェアがプリインストールされていた事例を報告した。
• このマルウェアは「HiddenAds」と特定された。これは、煩わしい広告を表示し、ユーザーデータを盗む可能性のあるアドウェアとして知られている。
• この事例は、低価格端末に伴うリスクと、厳格なセキュリティ対策の重要性を浮き彫りにしました。
• 2019年、Google Project Zeroの研究者Maddie Stone氏は、「Chamois」と呼ばれるSMSおよび広告詐欺ボットネットの存在を明らかにしました。
• このボットネットは数百万台のデバイスに影響を及ぼし、重大な混乱を引き起こしたほか、大規模な調査につながりました。
• Chamoisボットネットは、単にデバイスにプリインストールされているだけでなく、他のデバイスへ拡散する能力も備えていたという点で特異でした。
• この事例は、プリインストールされたマルウェアがもたらしうる規模と影響の大きさを改めて認識させるものです。
• 低価格のAndroid端末には、マルウェアがプリインストールされていることが繰り返し確認されています。
• 多くの場合中国で製造されているこれらのデバイスは、セキュリティ対策が不十分であることや、サードパーティのアプリストアが利用されていることから、特に感染しやすい傾向にあります。
• これらのデバイスで見つかったマルウェアは、アドウェアから、個人データを盗み出すことのできるより危険なソフトウェアまで多岐にわたります。
• この事例は、低価格端末に伴うリスクと、信頼できるメーカーから購入することの重要性を浮き彫りにしています。
• 2017年、複数のAndroid端末シリーズにマルウェアがプリインストールされていることが判明した重大な事件が報告されました。
• 影響を受けた端末は様々なメーカーのものであり、この問題が広範囲に及んでいることが浮き彫りになりました。
• 問題のマルウェアは主にアドウェアであり、煩わしいポップアップ広告を表示させたり、端末のパフォーマンスを著しく低下させたりしていました。
• この事案をきっかけに、Android端末メーカーとそのセキュリティ対策に対する監視が強化されました。
これらの事例は、Android端末にプリインストールされたマルウェアがもたらす潜在的なリスクを痛感させるものです。これらは、警戒心の維持、定期的な端末のアップデート、そして信頼性の高いセキュリティソフトウェアの使用がいかに重要であるかを浮き彫りにしています。
モバイル端末にマルウェアがプリインストールされていると、その影響は、わずかな不便から深刻な被害に至るまでさまざまです。被害が最も軽い場合でも、絶え間ない広告の表示や動作の重さなどにより、ユーザー体験が著しく低下する可能性があります。
最悪の場合、個人データの盗難やデバイスの使用不能といった、重大なセキュリティ侵害につながる可能性があります。
_「感染すると、これらの端末はモバイルプロキシと化し、SMSメッセージやソーシャルメディア、オンラインメッセージングのアカウントを盗んで販売したり、広告やクリック詐欺を通じて収益を得たりするためのツールとなってしまいます」_と、サイバーセキュリティ企業のトレンドマイクロは述べています。この種のマルウェアは、個人データやプライバシーの重大な損失につながる可能性があります。
一部のマルウェアはシステムアプリに潜入し、デバイスの機能を損なうことなく削除することが困難になる。この種のマルウェアは、デバイスのパフォーマンスやユーザー体験を著しく低下させる可能性がある。
2019年、Google Project Zeroの研究者であるマディ・ストーン氏は、数百万台のデバイスに影響を及ぼしていたSMSおよび「Chamois」と呼ばれる広告詐欺ボットネットの存在を明らかにした。このボットネットは、広告詐欺の生成、バックグラウンドアプリのインストール、プラグインのダウンロード、さらにはデバイスの乗っ取りさえも行うことができた。
また、Androidデバイスがバックドアを通じて「コマンド&コントロールセンター」サーバーと通信できるようにするマルウェアも存在します。この種のマルウェアは、個人データの盗難やデバイスの遠隔操作につながる可能性があり、重大なセキュリティ侵害を引き起こす恐れがあります。
トレンドマイクロによると、大規模なサイバー犯罪グループ「レモン・グループ」(現在は「Durian Cloud SMS」に名称変更)は、以前、自社のウェブサイト上で、180カ国にまたがる900万台近くのデバイスを制御下にあると主張していた。
特に大きな影響を受けた国には、米国、メキシコ、インドネシア、タイ、ロシアなどが挙げられる。

プリインストールされたマルウェアの特定は、特にユーザーの知らないうちにバックグラウンドで動作することが多いため、難しい場合があります。しかし、Android端末に潜在的なマルウェアがないかを確認するために利用できる兆候や方法はいくつかあります:
Android TVやスマートフォンにプリインストールされたマルウェアの問題は深刻であり、世界中で数百万台ものデバイスに影響を及ぼす可能性があります。
しかし、リスクを理解し、感染の兆候を見極め、デバイスを保護するための積極的な対策を講じることで、安全で快適なAndroid体験を確保することができます。
Geonodeチームは、この記事が潜在的なリスクについて理解を深めていただけるだけでなく、皆様がご自身のデバイスのセキュリティを自ら管理できるようになる一助となることを願っています。
安全なオンライン閲覧のために、Geonodeでは、匿名での閲覧、地域制限のあるコンテンツへのウェブアクセス、およびウェブスクレイピングに対応した高品質なモバイルプロキシを提供しています。