Apa Itu Cookie HTTP?
Cookie HTTP, cookie web, atau cookie browser adalah berkas teks kecil yang disimpan di komputer atau perangkat seluler Anda saat Anda mengunjungi sebuah situs web. Cookie ini dibuat oleh server situs web dan disimpan dalam cache peramban web Anda. Setiap cookie berisi informasi mengenai aktivitas Anda di situs web tersebut, seperti kredensial login, riwayat penelusuran, dan preferensi Anda.
Saat Anda mengunjungi kembali situs web tersebut, peramban akan mengirimkan data cookie kembali ke server situs web, sehingga situs tersebut dapat mengingat aktivitas dan preferensi Anda. Misalnya, jika Anda menambahkan barang ke keranjang belanja di toko online, situs web tersebut menggunakan cookie untuk mengingat isi keranjang belanja Anda saat Anda kembali ke situs tersebut nanti.
Cookie HTTP sangat penting bagi fungsi situs web, namun karena cookie ini digunakan untuk melacak perilaku pengguna dan mempersonalisasi konten situs web, hal ini telah menimbulkan kekhawatiran terkait privasi online dan pengumpulan data pribadi oleh situs web.
Mengapa HTTP Cookies disebut "cookies"?
HTTP cookies disebut "cookies" karena namanya diambil dari kue kecil yang manis, atau "cookies", yang sering dinikmati orang bersama secangkir teh atau kopi.
Ide penggunaan istilah "cookie" untuk menggambarkan data pelacakan web pertama kali diperkenalkan oleh programmer komputer Lou Montulli pada tahun 1994. Saat itu, ia sedang mengembangkan Netscape Navigator, salah satu peramban web pertama, dan ingin menemukan cara agar situs web dapat mengingat preferensi dan aktivitas pengguna.
Montulli menganggap paket-paket data kecil yang dikirimkan situs web ke browser pengguna mirip dengan kue kecil yang diberikan neneknya kepadanya saat masih kecil. Istilah tersebut kemudian populer dan digunakan secara luas di seluruh internet.
Saat ini, istilah "cookie" digunakan untuk merujuk pada segala jenis data pelacakan web yang disimpan di komputer atau perangkat seluler pengguna.
Bagaimana cara kerja cookie HTTP?
Saat Anda mengunjungi situs web yang menggunakan cookie, server situs tersebut mengirimkan sepotong kecil data ke peramban web Anda, lalu menyimpannya di komputer atau perangkat seluler Anda. Saat Anda mengunjungi situs web tersebut lagi, peramban akan mengirimkan kembali data cookie yang tersimpan ke server situs web tersebut.
Cookie HTTP dirancang agar khusus untuk situs web atau domain tertentu. Artinya, cookie yang disimpan oleh satu situs web tidak dapat diakses oleh situs lain, meskipun keduanya berada di server yang sama.
Bagaimana cookie dikirim melalui HTTP?
Cookie HTTP dikirim antara server web dan peramban web pengguna sebagai bagian dari header cookie HTTP. Ketika seorang pengguna mengunjungi sebuah situs web, server dapat menyertakan header "Set-Cookie" dalam respons HTTP yang berisi informasi mengenai cookie tersebut.
Header "Set-Cookie" biasanya berisi informasi berikut:
- Nama cookie
- Nilai cookie
- Tanggal dan waktu kedaluwarsa cookie (jika ada)
- Domain dan jalur di mana cookie tersebut berlaku
Misalnya, header "Set-Cookie" mungkin terlihat seperti ini:
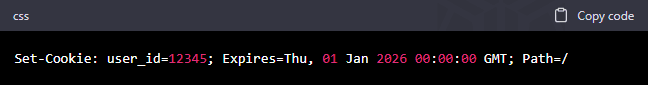
Header ini akan membuat cookie bernama "user_id" dengan nilai "12345". Cookie tersebut akan berlaku untuk semua halaman di domain situs web tersebut dan akan kedaluwarsa pada 1 Januari 2026.
Setelah server menetapkan cookie tersebut, peramban web pengguna akan secara otomatis menyertakan cookie tersebut dalam setiap permintaan berikutnya ke situs web. Data cookie disertakan dalam header permintaan HTTP sebagai header "Cookie", seperti ini:
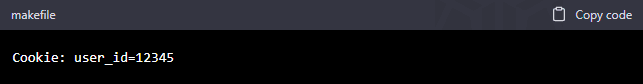
Hal ini memungkinkan situs web untuk mengakses data cookie pengguna dan memberikan pengalaman yang dipersonalisasi berdasarkan preferensi serta aktivitas mereka di situs tersebut.
Jenis-jenis cookie HTTP
Ada tiga jenis cookie HTTP: cookie sesi, cookie persisten, dan cookie pihak ketiga.
Cookie sesi
Cookie sesi adalah cookie sementara yang dihapus saat Anda menutup peramban web. Cookie ini digunakan untuk menyimpan informasi mengenai aktivitas Anda di sebuah situs web selama satu sesi penjelajahan.
Cookie tetap
Cookie tetap disimpan di komputer atau perangkat seluler Anda dan tetap ada di sana hingga kedaluwarsa atau dihapus secara manual. Cookie ini digunakan untuk mengingat preferensi dan aktivitas Anda di sebuah situs web selama beberapa sesi penjelajahan.
Cookie pihak ketiga
Cookie pihak ketiga dibuat oleh domain selain domain yang sedang dikunjungi pengguna. Misalnya, jika sebuah situs web menampilkan iklan dari domain lain, domain tersebut mungkin membuat cookie untuk melacak aktivitas pengguna di berbagai situs.
Cookie pihak ketiga telah menimbulkan kekhawatiran privasi tambahan, karena dapat digunakan untuk mengumpulkan data pengguna tanpa sepengetahuan atau persetujuan mereka. Akibatnya, banyak peramban web kini menyertakan opsi untuk memblokir atau membatasi cookie pihak ketiga.
Mengapa cookie HTTP digunakan?
Cookie HTTP digunakan untuk berbagai tujuan, antara lain:
- Menyimpan kredensial login dan informasi sesi
- Mengingat preferensi pengguna, seperti bahasa atau ukuran font
- Mempersonalisasi konten situs web berdasarkan perilaku pengguna
- Melacak aktivitas dan perilaku pengguna untuk keperluan analitik dan periklanan
Cookie memungkinkan situs web mengingat aktivitas dan preferensi Anda, sehingga memudahkan penggunaan situs dan memberikan pengalaman yang lebih dipersonalisasi. Cookie juga membantu pemilik situs web melacak perilaku pengguna, sehingga mereka dapat meningkatkan fungsionalitas situs dan menargetkan iklan dengan lebih efektif.
Kelebihan dan kekurangan cookie HTTP
Meskipun cookie HTTP memiliki banyak manfaat, ada juga beberapa kekurangan yang perlu dipertimbangkan.
Kelebihan
- Memungkinkan fungsionalitas dan personalisasi situs web
- Membantu pemilik situs web melacak perilaku pengguna untuk keperluan analitik dan periklanan
- Meningkatkan pengalaman pengguna dengan mengingat aktivitas dan preferensi
Kekurangan
- Dapat digunakan untuk melacak aktivitas pengguna dan mengumpulkan data pribadi
- Dapat membahayakan privasi dan keamanan pengguna
- Beberapa pengguna mungkin menonaktifkan cookie untuk melindungi privasi mereka, yang dapat membatasi fungsionalitas situs web dan menghalangi pengalaman yang dipersonalisasi
Selain itu, beberapa situs web mungkin menggunakan cookie pihak ketiga untuk melacak aktivitas pengguna di berbagai situs, yang dapat lebih mengganggu privasi dan sulit dikendalikan.
Secara keseluruhan, cookie HTTP dapat memberikan manfaat berharga bagi fungsionalitas situs web dan pengalaman pengguna, namun penggunaannya juga harus dilakukan secara bertanggung jawab dan transparan.
Cara mengelola cookie HTTP
Sebagian besar peramban web memungkinkan pengguna untuk mengelola cookie melalui pengaturannya. Hal ini dapat mencakup:
- Memblokir semua cookie
- Memblokir cookie pihak ketiga
- Mengizinkan cookie hanya dari situs web tertentu
- Menghapus semua cookie
Pengguna juga dapat memilih untuk menggunakan ekstensi atau alat peramban yang memblokir atau mengelola cookie secara otomatis. Namun, perlu diperhatikan bahwa beberapa fungsi situs web mungkin menjadi terbatas jika cookie dinonaktifkan atau diblokir.
Cara mengaktifkan cookie HTTP
Cara mengaktifkan cookie HTTP bergantung pada peramban web yang Anda gunakan. Berikut adalah langkah-langkah umum untuk mengaktifkan cookie di beberapa peramban web populer:
Google Chrome:
- Klik ikon tiga titik di pojok kanan atas jendela peramban
- Klik "Pengaturan"
- Gulir ke bawah dan klik "Privasi dan keamanan"
- Klik "Cookie dan data situs lainnya"
- Pastikan opsi "Izinkan semua cookie" telah diaktifkan
Mozilla Firefox:
- Klik ikon tiga garis di pojok kanan atas jendela browser
- Klik "Opsi"
- Klik "Privasi & Keamanan" di bilah sisi kiri
- Di bagian "Cookie dan Data Situs", pastikan opsi "Terima cookie dan data situs dari situs web" telah diaktifkan
Microsoft Edge:
- Klik ikon tiga titik di pojok kanan atas jendela browser
- Klik "Pengaturan"
- Klik "Privasi, pencarian, dan layanan" di bilah sisi kiri
- Di bagian "Cookie dan izin situs", pastikan opsi "Izinkan situs menyimpan dan membaca data cookie" telah diaktifkan
Perlu diperhatikan bahwa cara mengaktifkan cookie dapat bervariasi tergantung pada versi browser Anda. Jika Anda tidak yakin bagaimana cara mengaktifkan cookie di browser Anda, Anda dapat menemukan petunjuknya dengan melakukan pencarian cepat di internet atau melihat dokumentasi bantuan browser tersebut.
Masalah privasi dan pelacakan cookie
Cookie HTTP telah memicu kekhawatiran terkait privasi daring dan pengumpulan data pribadi oleh situs web, terutama karena sebagian pengguna mungkin tidak menyadari jenis data apa saja yang dikumpulkan situs web melalui cookie atau bagaimana data tersebut digunakan.
Menanggapi kekhawatiran ini, banyak situs web kini menyertakan kebijakan cookie atau pernyataan privasi yang menjelaskan cara mereka mengumpulkan dan menggunakan data. Selain itu, beberapa negara telah mengesahkan undang-undang atau peraturan yang mewajibkan situs web untuk memberikan informasi yang jelas kepada pengguna mengenai cookie dan pengumpulan data.
Proksi cookie
Proksi cookie adalah alat yang digunakan untuk membantu pengguna melindungi privasi mereka saat online dengan mengontrol informasi yang dapat diakses situs web melalui cookie HTTP. Proksi cookie bertindak sebagai perantara antara peramban web pengguna dan situs web yang dikunjungi, dengan cara mencegat dan memodifikasi permintaan serta respons HTTP.
Ketika pengguna mengunjungi situs web melalui proxy cookie, proxy tersebut dapat memodifikasi atau menghapus cookie HTTP untuk mencegah situs web melacak aktivitas pengguna atau mengumpulkan data pribadi. Proxy cookie juga dapat menambahkan cookie miliknya sendiri ke peramban pengguna, yang dapat membantu menyamarkan identitas pengguna dan mencegah situs web menghubungkan aktivitas mereka di berbagai situs.
Individu atau organisasi dapat menggunakan proxy cookie untuk melindungi data sensitif dan mencegah pelacakan atau pengumpulan data yang tidak sah. Beberapa alat proxy cookie yang populer antara lain Privoxy, FoxyProxy, dan Cookie Monster.
Secara keseluruhan, proxy cookie dapat berguna untuk melindungi privasi pengguna dan mengurangi beberapa masalah privasi yang terkait dengan cookie HTTP. Namun, penting untuk diperhatikan bahwa penggunaan proxy cookie dapat memengaruhi fungsionalitas beberapa situs web dan mengakibatkan pengalaman yang kurang dipersonalisasi.
Kesimpulan
Cookie HTTP sangat penting bagi fungsionalitas situs web dan pengalaman pengguna, karena memungkinkan situs web mengingat preferensi pengguna serta melacak aktivitasnya. Meskipun ada beberapa kekhawatiran terkait privasi yang berkaitan dengan pelacakan cookie, penggunaan yang bertanggung jawab dan transparansi dapat membantu mengurangi kekhawatiran tersebut.
Sebagai pengguna, penting untuk menyadari bagaimana situs web menggunakan cookie dan mengelolanya secara bertanggung jawab. Dengan memahami manfaat dan kelemahan cookie, kita dapat mengambil keputusan yang tepat mengenai cara kita berinteraksi dengan situs web secara online. Jika Anda ingin menjelajah web dengan aman dan anonim, lihat penawaran proxy Geonode untuk menemukan yang paling sesuai dengan kebutuhan Anda.
Pertanyaan yang Sering Diajukan (FAQ)
1. Untuk apa cookie HTTP digunakan?
Cookie HTTP digunakan oleh situs web untuk mengingat preferensi dan aktivitas pengguna serta untuk memberikan pengalaman yang dipersonalisasi. Cookie ini juga dapat digunakan untuk melacak perilaku pengguna di berbagai situs.
2. Apa contoh HTTP cookie?
Contoh HTTP cookie adalah cookie login yang mengingat nama pengguna atau kata sandi pengguna saat mereka mengunjungi kembali sebuah situs web. Hal ini memungkinkan pengguna untuk tetap login tanpa harus memasukkan kredensialnya setiap kali.
3. Apakah HTTP cookie aman?
Cookie HTTP sendiri umumnya aman dan tidak menimbulkan risiko keamanan bagi pengguna. Namun, cookie dapat digunakan untuk melacak aktivitas pengguna dan mengumpulkan data pribadi, yang dapat membahayakan privasi dan keamanan jika digunakan secara jahat. Penting bagi pengguna untuk menyadari data apa saja yang dikumpulkan situs web melalui cookie dan mengelolanya secara bertanggung jawab.
4. Apakah Anda sebaiknya menerima cookie?
Menerima cookie umumnya aman dan memungkinkan situs web memberikan pengalaman yang dipersonalisasi berdasarkan preferensi dan aktivitas pengguna. Namun, pengguna juga harus menyadari implikasi privasi dari cookie dan memastikan untuk mengelolanya secara bertanggung jawab. Selalu disarankan untuk membaca kebijakan privasi situs web dan membuat keputusan yang terinformasi mengenai apakah akan menerima cookie atau tidak.
Referensi
Kebijakan Cookie. (tanpa tanggal). Komisi Eropa. Diakses pada 8 Maret 2023, dari https://ec.europa.eu/info/cookies_en
Hapus dan kelola cookie. (tanpa tanggal). Dukungan Microsoft. Diakses pada 8 Maret 2023, dari https://support.microsoft.com/en-us/help/17442/windows-internet-explorer-delete-manage-cookies
Beranda. (t.t.). YouTube. Diakses pada 8 Maret 2023, dari https://www.w3.org/Protocols/rfc2109/rfc2109
Cara Google menggunakan cookie – Privasi & Ketentuan – Google. (t.t.). Privasi & Ketentuan. Diakses pada 8 Maret 2023, dari https://policies.google.com/technologies/cookies?hl=en-US
Menggunakan cookie HTTP - HTTP | MDN. (2 Maret 2023). MDN Web Docs. Diakses pada 8 Maret 2023, dari https://developer.mozilla.org/en-US/docs/Web/HTTP/Cookies

