Was sind HTTP-Cookies?
HTTP-Cookies, Web-Cookies oder Browser-Cookies sind kleine Textdateien, die beim Besuch einer Website auf Ihrem Computer oder Mobilgerät gespeichert werden. Sie werden vom Server der Website erstellt und im Cache Ihres Webbrowsers gespeichert. Jedes Cookie enthält Informationen über Ihre Aktivitäten auf der Website, wie beispielsweise Ihre Anmeldedaten, Ihren Browserverlauf und Ihre Einstellungen.
Wenn Sie die Website erneut besuchen, sendet der Browser die Cookie-Daten an den Server der Website zurück, sodass sich die Website an Ihre Aktivitäten und Einstellungen erinnern kann. Wenn Sie beispielsweise in einem Online-Shop Artikel in Ihren Warenkorb legen, nutzt die Website Cookies, um sich den Inhalt Ihres Warenkorbs zu merken, wenn Sie später zur Website zurückkehren.
HTTP-Cookies sind für die Funktionalität von Websites unverzichtbar, doch da sie dazu dienen, das Nutzerverhalten zu verfolgen und Website-Inhalte zu personalisieren, haben sie zu Bedenken hinsichtlich des Online-Datenschutzes und der Erhebung personenbezogener Daten durch Websites geführt.
Warum heißen HTTP-Cookies „Cookies“?
HTTP-Cookies werden „Cookies“ genannt, weil sie nach den kleinen süßen Keksen, den „Cookies“, benannt wurden, die man oft zu einer Tasse Tee oder Kaffee isst.
Die Idee, den Begriff „Cookie“ zur Beschreibung von Web-Tracking-Daten zu verwenden, wurde erstmals 1994 vom Programmierer Lou Montulli eingeführt. Er entwickelte damals den Netscape Navigator, einen der ersten Webbrowser, und suchte nach einer Möglichkeit, Websites zu ermöglichen, sich die Präferenzen und Aktivitäten der Nutzer zu merken.
Montulli verglich die kleinen Datenpakete, die Websites an die Browser der Nutzer senden, mit den kleinen Keksen, die ihm seine Großmutter als Kind gab. Der Begriff setzte sich durch und wurde im Internet weit verbreitet.
Heute wird der Begriff „Cookie“ für jede Art von Web-Tracking-Daten verwendet, die auf dem Computer oder Mobilgerät eines Nutzers gespeichert werden.
Wie funktionieren HTTP-Cookies?
Wenn Sie eine Website besuchen, die Cookies verwendet, sendet deren Server eine kleine Datenmenge an Ihren Webbrowser und speichert diese auf Ihrem Computer oder Mobilgerät. Bei Ihrem nächsten Besuch der Website sendet der Browser die gespeicherten Cookie-Daten zurück an den Server der Website.
HTTP-Cookies sind so konzipiert, dass sie für eine bestimmte Website oder Domain spezifisch sind. Das bedeutet, dass auf Cookies, die von einer Website gespeichert wurden, von einer anderen Website nicht zugegriffen werden kann, selbst wenn sich beide auf demselben Server befinden.
Wie werden Cookies über HTTP übertragen?
HTTP-Cookies werden als Teil des HTTP-Cookie-Headers zwischen einem Webserver und dem Webbrowser eines Nutzers übertragen. Wenn ein Nutzer eine Website besucht, kann der Server einen „Set-Cookie“-Header in die HTTP-Antwort einfügen, der Informationen über das Cookie enthält.
Der „Set-Cookie“-Header enthält in der Regel folgende Informationen:
- Den Namen des Cookies
- Den Wert des Cookies
- Das Ablaufdatum und die Ablaufzeit des Cookies (falls zutreffend)
- Die Domain und den Pfad, für die das Cookie gültig ist
Ein „Set-Cookie“-Header könnte beispielsweise wie folgt aussehen:
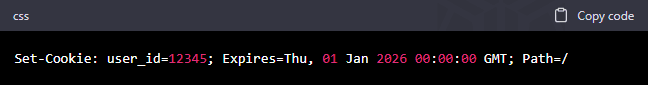
Dieser Header würde ein Cookie namens „user_id“ mit dem Wert „12345“ erstellen. Das Cookie wäre für alle Seiten auf der Domain der Website gültig und würde am 1. Januar 2026 ablaufen.
Sobald der Server das Cookie gesetzt hat, fügt der Webbrowser des Nutzers das Cookie automatisch in alle nachfolgenden Anfragen an die Website ein. Die Cookie-Daten werden als „Cookie“-Header in den HTTP-Anfrage-Header aufgenommen, und zwar wie folgt:
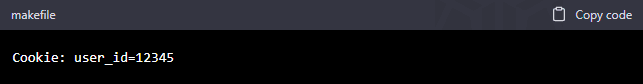
Dadurch kann die Website auf die Cookie-Daten des Nutzers zugreifen und ihm ein personalisiertes Erlebnis bieten, das auf seinen Präferenzen und seiner Aktivität auf der Website basiert.
Arten von HTTP-Cookies
Es gibt drei Arten von HTTP-Cookies: Sitzungscookies, dauerhafte Cookies und Cookies von Drittanbietern.
Sitzungscookies
Sitzungscookies sind temporäre Cookies, die gelöscht werden, sobald Sie Ihren Webbrowser schließen. Sie dienen dazu, Informationen über Ihre Aktivitäten auf einer Website während einer einzelnen Browsersitzung zu speichern.
Permanente Cookies
Permanente Cookies werden auf Ihrem Computer oder Mobilgerät gespeichert und verbleiben dort, bis sie ablaufen oder manuell gelöscht werden. Sie dienen dazu, Ihre Einstellungen und Aktivitäten auf einer Website über mehrere Browsersitzungen hinweg zu speichern.
Cookies von Drittanbietern
Cookies von Drittanbietern werden von anderen Domains als derjenigen erstellt, die der Nutzer gerade besucht. Wenn eine Website beispielsweise eine Werbung von einer anderen Domain enthält, kann diese Domain ein Cookie erstellen, um die Aktivitäten des Nutzers über mehrere Websites hinweg zu verfolgen.
Cookies von Drittanbietern haben zusätzliche Bedenken hinsichtlich des Datenschutzes aufgeworfen, da sie dazu verwendet werden können, Daten über Nutzer ohne deren Wissen oder Zustimmung zu sammeln. Daher bieten viele Webbrowser mittlerweile Optionen zum Blockieren oder Einschränken von Cookies von Drittanbietern an.
Wozu werden HTTP-Cookies verwendet?
HTTP-Cookies werden für verschiedene Zwecke verwendet, darunter:
- Speicherung von Anmeldedaten und Sitzungsinformationen
- Speicherung von Benutzereinstellungen wie Sprache oder Schriftgröße
- Personalisierung von Website-Inhalten auf Grundlage des Nutzerverhaltens
- Nachverfolgung von Nutzeraktivitäten und -verhalten zu Analyse- und Werbezwecken
Cookies ermöglichen es Websites, sich Ihre Aktivitäten und Einstellungen zu merken, was die Nutzung der Website vereinfacht und ein personalisierteres Erlebnis bietet. Außerdem helfen sie Website-Betreibern dabei, das Nutzerverhalten zu verfolgen, wodurch sie die Funktionalität der Website verbessern und Werbung gezielter schalten können.
Vor- und Nachteile von HTTP-Cookies
HTTP-Cookies bieten zwar viele Vorteile, es gibt jedoch auch einige Nachteile, die es zu berücksichtigen gilt.
Vorteile
- Ermöglichen die Funktionalität und Personalisierung von Websites
- Helfen Website-Betreibern dabei, das Nutzerverhalten für Analysen und Werbezwecke zu verfolgen
- Verbessern die Benutzererfahrung, indem sie Aktivitäten und Präferenzen speichern
Nachteile
- Können dazu verwendet werden, Nutzeraktivitäten zu verfolgen und personenbezogene Daten zu erheben
- Können die Privatsphäre und Sicherheit der Nutzer gefährden
- Manche Nutzer deaktivieren Cookies möglicherweise zum Schutz ihrer Privatsphäre, was die Funktionalität der Website einschränken und personalisierte Erlebnisse verhindern kann
Darüber hinaus verwenden manche Websites möglicherweise Cookies von Drittanbietern, um Nutzeraktivitäten über mehrere Websites hinweg zu verfolgen, was invasiver und schwerer zu kontrollieren sein kann.
Insgesamt können HTTP-Cookies wertvolle Vorteile für die Website-Funktionalität und das Nutzererlebnis bieten, sollten jedoch verantwortungsbewusst und transparent eingesetzt werden.
So verwalten Sie HTTP-Cookies
Die meisten Webbrowser ermöglichen es Nutzern, Cookies über ihre Einstellungen zu verwalten. Dazu gehören unter anderem:
- Alle Cookies blockieren
- Cookies von Drittanbietern blockieren
- Cookies nur von bestimmten Websites zulassen
- Alle Cookies löschen
Benutzer können auch Browser-Erweiterungen oder Tools verwenden, die Cookies automatisch blockieren oder verwalten. Es ist jedoch wichtig zu beachten, dass einige Funktionen der Website eingeschränkt sein können, wenn Cookies deaktiviert oder blockiert werden.
So aktivieren Sie HTTP-Cookies
Die Aktivierung von HTTP-Cookies hängt vom verwendeten Webbrowser ab. Hier finden Sie die allgemeinen Schritte zur Aktivierung von Cookies in einigen gängigen Webbrowsern:
Google Chrome:
- Klicken Sie auf das Symbol mit den drei Punkten in der oberen rechten Ecke des Browserfensters
- Klicken Sie auf „Einstellungen“
- Scrollen Sie nach unten und klicken Sie auf „Datenschutz und Sicherheit“
- Klicken Sie auf „Cookies und andere Website-Daten“
- Stellen Sie sicher, dass die Option „Alle Cookies zulassen“ aktiviert ist
Mozilla Firefox:
- Klicken Sie auf das Symbol mit den drei Linien in der oberen rechten Ecke des Browserfensters
- Klicken Sie auf „Optionen“
- Klicken Sie in der linken Seitenleiste auf „Datenschutz und Sicherheit“
- Stellen Sie im Abschnitt „Cookies und Website-Daten“ sicher, dass die Option „Cookies und Website-Daten von Websites akzeptieren“ aktiviert ist
Microsoft Edge:
- Klicken Sie auf das Symbol mit den drei Punkten in der oberen rechten Ecke des Browserfensters
- Klicken Sie auf „Einstellungen“
- Klicken Sie in der linken Seitenleiste auf „Datenschutz, Suche und Dienste“
- Stellen Sie im Abschnitt „Cookies und Website-Berechtigungen“ sicher, dass die Option „Websites das Speichern und Lesen von Cookie-Daten erlauben“ aktiviert ist
Bitte beachten Sie, dass die Vorgehensweise zum Aktivieren von Cookies je nach Browserversion variieren kann. Wenn Sie sich nicht sicher sind, wie Sie Cookies in Ihrem jeweiligen Browser aktivieren können, finden Sie Anleitungen durch eine kurze Online-Suche oder in der Hilfe des Browsers.
Bedenken hinsichtlich des Datenschutzes und Cookie-Tracking
HTTP-Cookies haben Bedenken hinsichtlich des Online-Datenschutzes und der Erhebung personenbezogener Daten durch Websites ausgelöst, insbesondere weil einigen Nutzern möglicherweise nicht bewusst ist, welche Arten von Daten Websites über Cookies erheben und wie diese Daten verwendet werden.
Als Reaktion auf diese Bedenken enthalten viele Websites mittlerweile Cookie-Richtlinien oder Datenschutzerklärungen, in denen erläutert wird, wie Daten erhoben und verwendet werden. Darüber hinaus haben einige Länder Gesetze oder Vorschriften erlassen, die Websites dazu verpflichten, den Nutzern klare Informationen über Cookies und die Datenerhebung bereitzustellen.
Cookie-Proxys
Cookie-Proxys sind Tools, die Nutzern dabei helfen, ihre Privatsphäre im Internet zu schützen, indem sie die Informationen kontrollieren, auf die Websites über HTTP-Cookies zugreifen können. Ein Cookie-Proxy fungiert als Vermittler zwischen dem Webbrowser des Nutzers und der besuchten Website und fängt HTTP-Anfragen und -Antworten ab, um diese zu ändern.
Wenn ein Nutzer eine Website über einen Cookie-Proxy besucht, kann der Proxy HTTP-Cookies ändern oder löschen, um zu verhindern, dass die Website die Aktivitäten des Nutzers nachverfolgt oder personenbezogene Daten erfasst. Der Cookie-Proxy kann dem Browser des Nutzers auch eigene Cookies hinzufügen, was dazu beitragen kann, die Identität des Nutzers zu verschleiern und zu verhindern, dass Websites seine Aktivitäten über mehrere Seiten hinweg miteinander verknüpfen.
Einzelpersonen oder Organisationen können Cookie-Proxys nutzen, um sensible Daten zu schützen und unbefugtes Tracking oder unbefugte Datenerfassung zu verhindern. Zu den beliebten Cookie-Proxy-Tools gehören Privoxy, FoxyProxy und Cookie Monster.
Insgesamt können Cookie-Proxys nützlich sein, um die Privatsphäre der Nutzer zu schützen und einige der mit HTTP-Cookies verbundenen Datenschutzbedenken zu mindern. Es ist jedoch wichtig zu beachten, dass die Verwendung eines Cookie-Proxys die Funktionalität einiger Websites beeinträchtigen und zu einem weniger personalisierten Nutzererlebnis führen kann.
Fazit
HTTP-Cookies sind wichtig für die Funktionalität von Websites und die Benutzererfahrung, da sie es Websites ermöglichen, Benutzereinstellungen zu speichern und Aktivitäten nachzuverfolgen. Zwar gibt es einige Datenschutzbedenken im Zusammenhang mit dem Tracking durch Cookies, doch durch verantwortungsvollen Umgang und Transparenz lassen sich diese Bedenken abmildern.
Als Nutzer ist es wichtig, sich darüber im Klaren zu sein, wie Websites Cookies einsetzen, und verantwortungsbewusst damit umzugehen. Indem wir die Vor- und Nachteile von Cookies verstehen, können wir fundierte Entscheidungen darüber treffen, wie wir online mit Websites interagieren. Wenn Sie sicher und anonym im Internet surfen möchten, sehen Sie sich die Proxy-Angebote von Geonode an, um einen Dienst zu finden, der Ihren Anforderungen am besten entspricht.
Häufig gestellte Fragen (FAQs)
1. Wozu werden HTTP-Cookies verwendet?
HTTP-Cookies werden von Websites verwendet, um Benutzereinstellungen und -aktivitäten zu speichern und personalisierte Erlebnisse zu bieten. Sie können auch dazu dienen, das Nutzerverhalten über mehrere Websites hinweg zu verfolgen.
2. Was ist ein Beispiel für ein HTTP-Cookie?
Ein Beispiel für ein HTTP-Cookie ist ein Anmelde-Cookie, das sich den Benutzernamen oder das Passwort eines Nutzers merkt, wenn dieser eine Website erneut besucht. Dadurch bleibt der Nutzer angemeldet, ohne seine Anmeldedaten jedes Mal erneut eingeben zu müssen.
3. Sind HTTP-Cookies sicher?
HTTP-Cookies selbst sind im Allgemeinen sicher und stellen kein Sicherheitsrisiko für Nutzer dar. Allerdings können Cookies dazu verwendet werden, Nutzeraktivitäten zu verfolgen und personenbezogene Daten zu erfassen, was bei missbräuchlicher Nutzung die Privatsphäre und Sicherheit gefährden kann. Es ist wichtig, dass Nutzer sich darüber im Klaren sind, welche Daten Websites über Cookies erfassen, und dass sie verantwortungsbewusst damit umgehen.
4. Sollten Sie Cookies akzeptieren?
Das Akzeptieren von Cookies ist im Allgemeinen sicher und ermöglicht es Websites, personalisierte Erlebnisse basierend auf den Vorlieben und Aktivitäten der Nutzer anzubieten. Nutzer sollten sich jedoch auch der Auswirkungen von Cookies auf den Datenschutz bewusst sein und darauf achten, verantwortungsbewusst damit umzugehen. Es ist immer ratsam, die Datenschutzerklärung einer Website zu lesen und eine fundierte Entscheidung darüber zu treffen, ob man Cookies akzeptieren möchte oder nicht.
Quellenangaben
Cookie-Richtlinie. (o. J.). Europäische Kommission. Abgerufen am 8. März 2023 von https://ec.europa.eu/info/cookies_en
Cookies löschen und verwalten. (o. J.). Microsoft-Support. Abgerufen am 8. März 2023 von https://support.microsoft.com/en-us/help/17442/windows-internet-explorer-delete-manage-cookies
Startseite. (o. J.). YouTube. Abgerufen am 8. März 2023 von https://www.w3.org/Protocols/rfc2109/rfc2109
Wie Google Cookies verwendet – Datenschutz und Nutzungsbedingungen – Google. (o. J.). Datenschutz und Nutzungsbedingungen. Abgerufen am 8. März 2023 von https://policies.google.com/technologies/cookies?hl=en-US
Verwendung von HTTP-Cookies – HTTP | MDN. (2. März 2023). MDN Web Docs. Abgerufen am 8. März 2023 von https://developer.mozilla.org/en-US/docs/Web/HTTP/Cookies

